Mistral Large 4 “Le Chonk” açık ağırlık çıkışı
Mistral Large 4 nedir, neyi değiştiriyor?
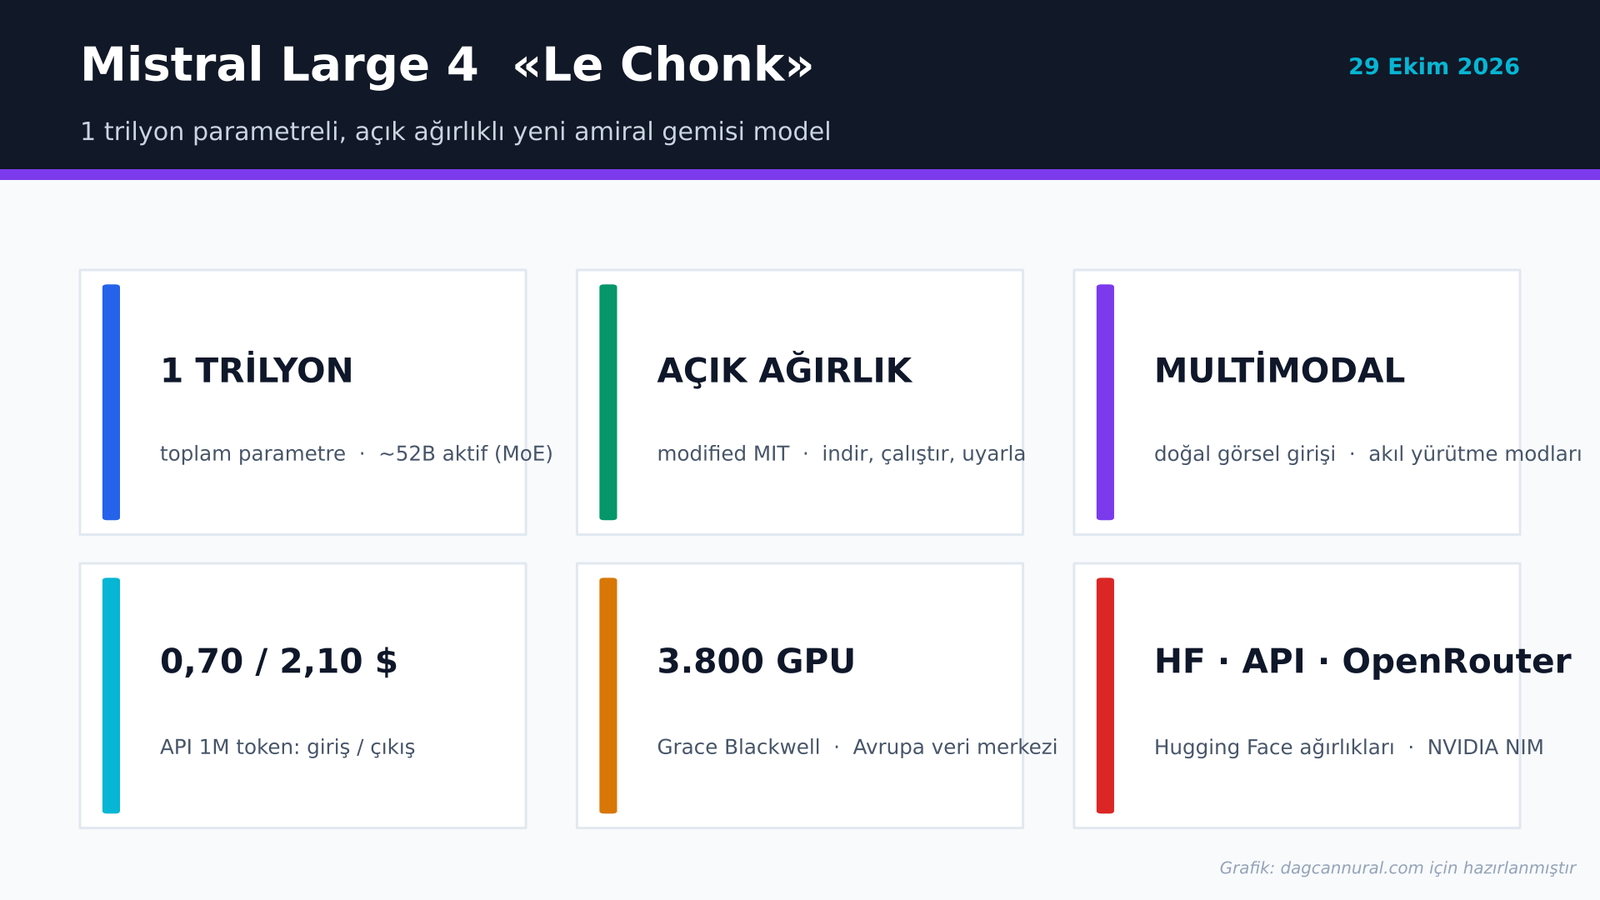
Mistral Large 4, ilk olarak 6 Ekim’de “public preview” olarak tanıtılmıştı; 29 Ekim’deki haber ise modelin açık ağırlıklı (open-weight) sürümünün Hugging Face üzerinden yayınlanması. Mistral’ın verdiği bilgilere göre model, 1 trilyon toplam parametreye sahip ve bir Mixture-of-Experts (MoE) mimarisi kullanıyor; yani her istekte tüm parametreler değil, yaklaşık 52 milyar aktif parametre devreye giriyor (Hugging Face deposunun adı da bunu doğruluyor: Mistral-Large-4-1T-A52B). Model doğal olarak multimodal, yani görseli girdi olarak işleyebiliyor ve düşük/orta/yüksek olmak üzere üç farklı akıl yürütme (reasoning) moduna sahip.
Benim için buradaki kritik nokta şu: 1 trilyon parametre kulağa devasa geliyor ama MoE sayesinde aktif parametre 52B seviyesinde kalıyor. Bu da modeli, kağıt üstündeki boyutuna kıyasla çok daha makul bir donanımla servis edilebilir kılıyor. Mistral, modeli kendi Avrupa veri merkezlerinde 3.800 adet NVIDIA Grace Blackwell GPU üzerinde sıfırdan eğittiğini ve eğitim verisinin 160’tan fazla dili kapsadığını söylüyor.
Açık ağırlık ve lisans: “modified MIT” ne anlama geliyor?
Bir modelin “açık” olması tek başına yeterli değil; lisansın ne izin verdiği işin can alıcı noktası. Mistral, modeli “Mistral Ecosystem Open-Weight” adını verdiği, değiştirilmiş bir MIT lisansıyla yayınladı. Resmî duyurudaki ifadeye göre model; kullanmaya, değiştirmeye, fine-tune etmeye ve ticarileştirmeye açık. Tek bir şartla: modeli “Model-as-a-Service” (hizmet olarak model) şeklinde satan işletmelerin Mistral’dan ayrı bir ticari lisans alması gerekiyor.
Bunu neden önemsiyorum? Çünkü pratikte şu anlama geliyor: Bir kurum bu modeli kendi iç iş yükleri için indirip, özelleştirip, üretimde kullanabilir — lisans ücreti ödemeden. Sadece “bu modeli API olarak başkalarına kiralayacağım” diyorsanız ticari lisans masaya geliyor. Gerçek bir Apache-2.0 kadar sınırsız değil ama kurumsal self-hosting senaryolarının büyük çoğunluğu için fazlasıyla esnek bir çerçeve.
Benchmark’lar: kodlama ve siber tarafında ne vaat ediyor?
Şimdi rakamlara gelelim; ama baştan dürüst olayım: Aşağıdaki skorların tamamı Mistral’ın kendi resmî duyurusunda paylaştığı üretici testleridir. Henüz bağımsız kuruluşların (Artificial Analysis gibi) doğrulanmış sonuçlarını kendi gözümle teyit etmedim, dolayısıyla bunları “pazarlama iddiası” filtresiyle okumanızı öneririm.
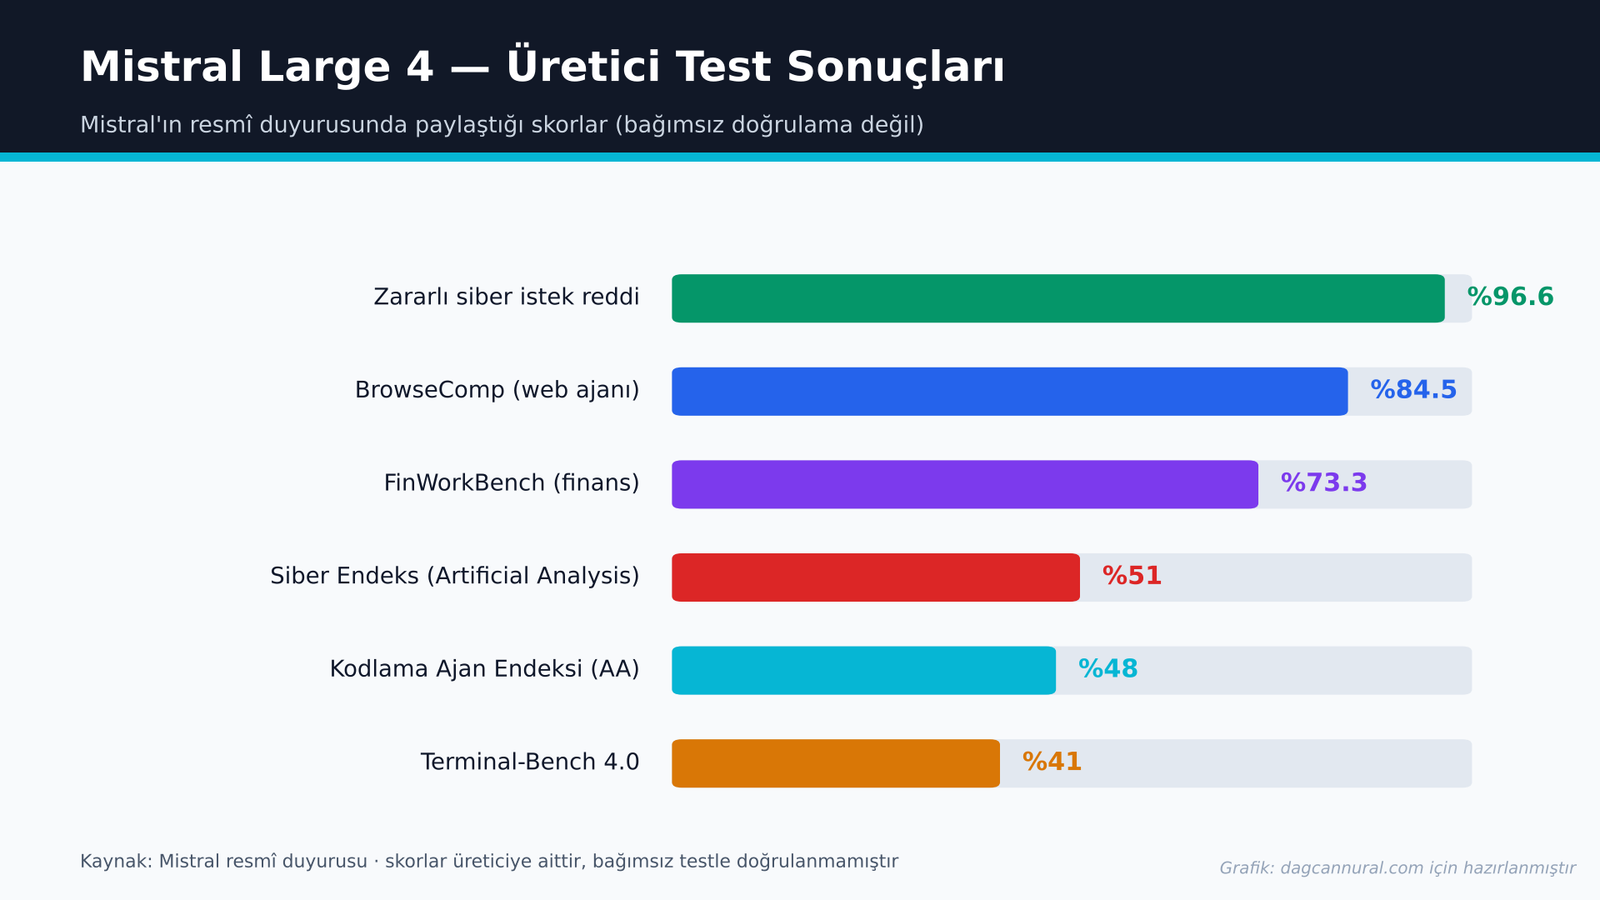
Mistral’ın öne çıkardığı başlıca iddialar şöyle:
| Test | Skor (Mistral iddiası) | Not |
|---|---|---|
| Artificial Analysis Kodlama Ajan Endeksi | %48 | Lider açık model GLM-5.3 ile neredeyse eşit, ama görev başına %47 daha az token harcayarak |
| Terminal-Bench 4.0 | %41 | Önizleme sürümüne göre +13 puan; çıktı tokenlarında %30 azalma |
| Artificial Analysis Siber Endeks | %51 | Mistral’a göre küresel ilk beş model arasında |
| Zararlı siber istek reddi (ort.) | %96,6 | JailbreakBench, StrongREJECT ve AgentHarm ortalaması |
| FinWorkBench (finans) | %73,3 | Açık modeller arasında Kimi K3’ten sonra ikinci |
| BrowseComp (web ajanı) | %84,5 | — |
Benim okumam: En dikkat çekici kısım, mutlak skorlardan çok verimlilik iddiası. Aynı seviyedeki açık modele kıyasla “%47 daha az token” ve “%30 daha az çıktı token’ı” demek, üretim ortamında doğrudan maliyet ve gecikme (latency) demek. Eğer bu rakamlar bağımsız testlerde de tutarsa, kodlama ajanları çalıştıran ekipler için ciddi bir fark yaratabilir. Kodlama tarafında Mistral, Surge AI’nin kör insan değerlendirmesinde modelin yalnızca Claude Opus 5.5’in gerisinde kaldığını da söylüyor — yani kapalı liderlerin hemen altında konumlandırıyor kendini.
Asıl mesele: siber güvenlikte “egemen savunma” vaadi
Bu modelin bence gerçek farkı benchmark tablosunda değil, konumlandırmasında. Mistral, Large 4’ü açıkça “egemen (sovereign) siber savunma” aracı olarak pazarlıyor. CEO Arthur Mensch’in ifadesiyle amaç, yapay zekânın “tahakküm değil, güçlendirme aracı” olması. Mantık şu: Açık ağırlıklı bir modeli kendi veri merkezinize kurarsanız, erişiminiz bir sağlayıcının insafına kalmaz.
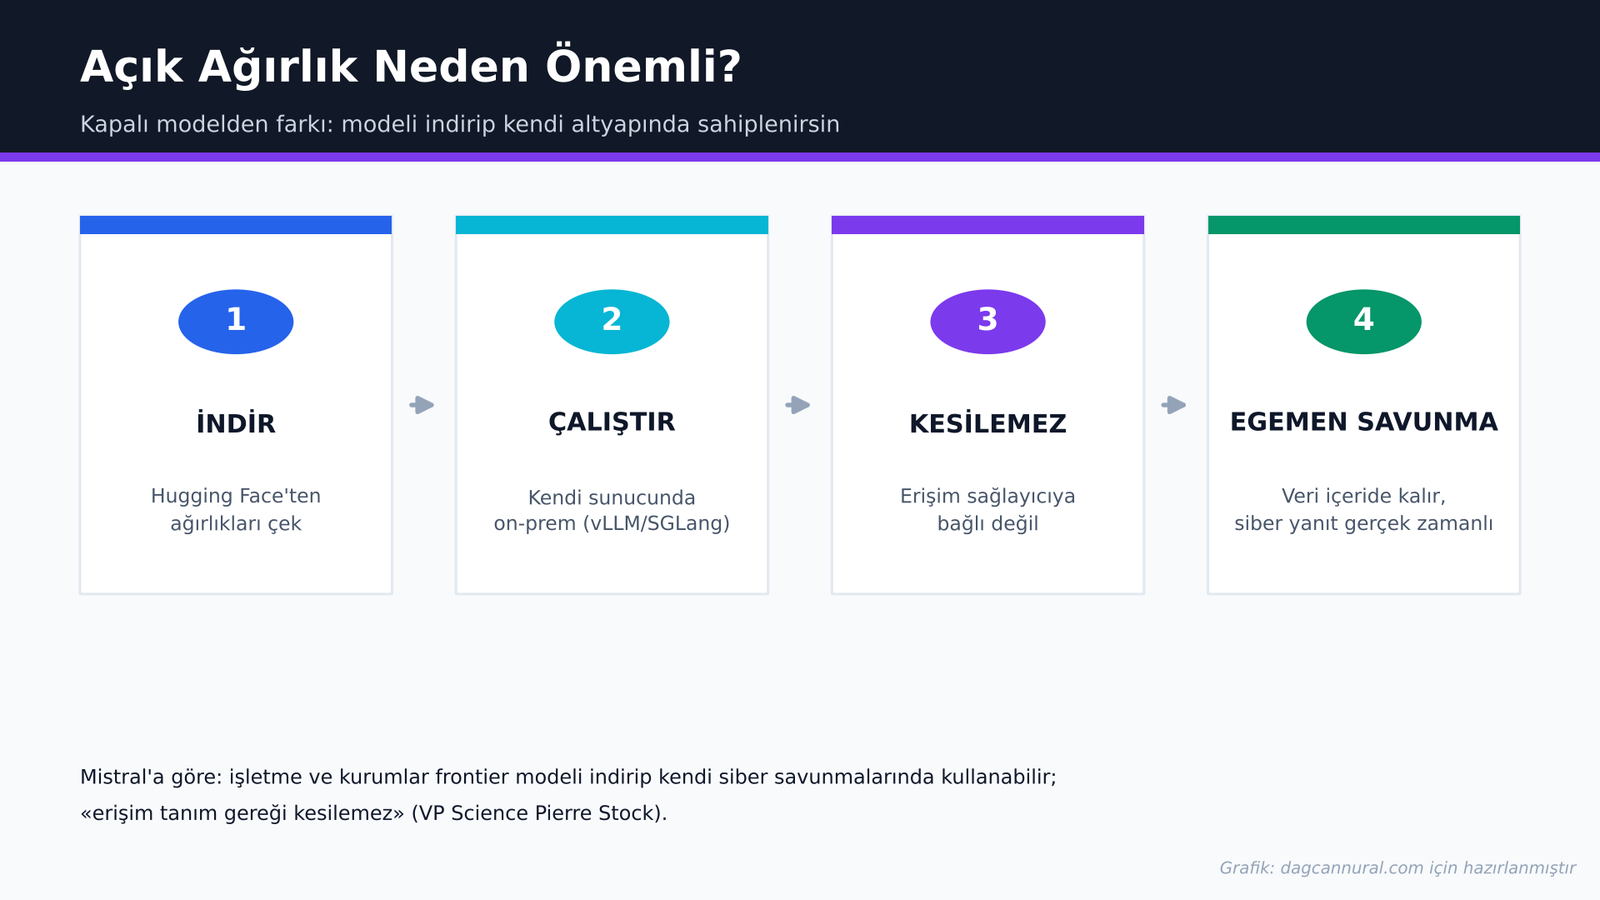
Mistral’ın Bilim Başkan Yardımcısı Pierre Stock’un TechCrunch’a söylediği cümle işin özetini veriyor: Açık ağırlıklı bir modelle kurumlar “kendilerini siber saldırılara karşı savunmak için frontier zekâya sahip olur; bu erişim tanım gereği kesilemez, çünkü model açık ağırlıklı.” Veriyi kurum dışına çıkarmadan, on-prem olarak (örneğin vLLM veya SGLang ile) olaylara gerçek zamanlı yanıt verebilme fikri, özellikle regülasyona tabi sektörler için gerçekten değerli.
Ama madalyonun diğer yüzünü de atlamayalım. Mistral’ın kendisi, modelin canlı hedeflere yönelik kara kutu saldırılarında gerçek saldırı için “uplift” (yetenek artışı) potansiyeli gösterdiğini gözlemlediğini ve koruma önlemlerini (guardrail) buna göre güncellediğini açıkça yazmış. Tam yetenekli siber varyantın ise yalnızca Orange Cyberdefense gibi onaylı tasarım ortaklarına önizleme olarak sunulduğunu belirtiyor. Yani “herkese açık frontier siber modeli” söyleminin altında, çift kullanım (dual-use) riskinin farkında olan bir ihtiyat da var. Bence doğru olan da bu; bu dürüstlüğü not etmek lazım.
Fiyat, erişim ve Türkiye’den durum
Modeli kendi donanımınızda çalıştırmak istemeyenler için API fiyatları da makul: milyon token başına 0,70 dolar giriş ve 2,10 dolar çıkış (önbellekli giriş 0,07 dolar). Dağıtım kanalları oldukça geniş: Hugging Face (ağırlıklar), Mistral API ve Studio, OpenRouter, NVIDIA’nın barındırdığı uç noktalar ve NIM konteynerleri, ayrıca ilk bulut sağlayıcı olarak Microsoft Foundry (Azure için özel dağıtım seçenekleriyle).
Türkiye’den erişim açısından iyi haber: Açık ağırlıklı sürüm coğrafi bir kısıtlama içermiyor. Hugging Face’ten ağırlıkları indirip kendi altyapınızda çalıştırabilir, ya da OpenRouter/Mistral API üzerinden doğrudan kullanabilirsiniz. Sadece tam yetenekli kısıtlı siber varyantın onaya tabi olduğunu, onun herkese açık olmadığını hatırlatayım. Bir de küçük bir dürüstlük notu: Resmî duyuruda bağlam penceresi (context window) net belirtilmemiş; bazı üçüncü taraf kaynaklar 1M token’dan söz ediyor ama bunu ben model kartından doğrulayamadım, dolayısıyla kesin bilgi olarak vermiyorum.
Benim değerlendirmem (sistem mühendisi gözüyle)
Şunu baştan söyleyeyim: Modeli henüz kendi ortamımda test edemedim, dolayısıyla buradaki değerlendirmem resmî duyuru ve bağımsız basın kaynaklarına dayanıyor — “denedim, şöyleydi” demiyorum. Ama kağıt üstünde tabloya baktığımda beni asıl heyecanlandıran, 1 trilyonluk bir modelin MoE ile 52B aktif parametreye inmesi ve açık ağırlıkla gelmesi. Bu kombinasyon, kurumsal bir ekibin modeli kendi güvenlik sınırları içinde, veriyi dışarı sızdırmadan çalıştırabilmesi anlamına geliyor ki benim iş yüküme göre en değerli kısım tam da bu.
Temkinli olduğum nokta ise benchmark’ların tamamının üreticiye ait olması. Mistral’ın verimlilik iddiaları (token tasarrufu) doğruysa fiyat/performansta GLM-5.3 ve DeepSeek gibi güçlü açık modellere karşı gerçek bir rakip. Ama bunu Artificial Analysis’in bağımsız sonuçları çıkınca net göreceğiz. Benim planım, önce OpenRouter üzerinden küçük bir kodlama-ajanı iş yükünde deneyip, ardından on-prem kurulum maliyetini ölçmek olacak; sonuçları ayrı bir yazıda paylaşırım.
Mistral Large 4 tamamen ücretsiz mi?
Ağırlıklar açık ve indirmek ücretsiz. Kendi altyapınızda kullanmak, fine-tune etmek ve ürününüzde ticarileştirmek lisans kapsamında serbest. Yalnızca modeli “hizmet olarak model (MaaS)” şeklinde başkalarına satacaksanız Mistral’dan ayrı ticari lisans almanız gerekiyor.
“1 trilyon parametre” çok güçlü bir donanım gerektirir mi?
Toplam parametre 1 trilyon olsa da MoE mimarisi sayesinde her istekte yalnızca ~52 milyar aktif parametre çalışıyor. Bu, modeli kağıt üstündeki boyutuna kıyasla daha erişilebilir kılar; yine de ciddi bir GPU altyapısı gerekir. vLLM veya SGLang ile servis edilmesi öneriliyor.
Model Türkiye’den kullanılabilir mi?
Evet. Açık ağırlıklı sürüm Hugging Face’ten indirilebilir; ayrıca Mistral API ve OpenRouter üzerinden erişim mümkün. Coğrafi bir kısıtlama yok. Yalnızca tam yetenekli kısıtlı siber varyant onaylı ortaklara özel.
Siber güvenlik için gerçekten güvenli mi?
Mistral yüksek reddetme oranları (ort. %96,6) bildiriyor, ancak modelin gerçek saldırılar için yetenek artışı potansiyeli taşıdığını da kendisi kabul edip koruma önlemlerini güncellediğini söylüyor. Çift kullanım riski gerçek; kurumsal kullanımda kendi güvenlik politikalarınızla birlikte konumlandırmak şart.
Değerlendirmem: Mistral Large 4, kapalı modellerin baskın olduğu bir dönemde “frontier seviyesinde, açık ağırlıklı, siber-odaklı” üçlüsünü bir araya getiren nadir hamlelerden. Benchmark’ları henüz bağımsız doğrulamadan büyük konuşmak istemem; ama egemen/on-prem siber savunma argümanı ve MoE verimliliği, bu modeli 2026’nın en önemli açık kaynak çıkışlarından biri yapmaya aday. Kurumsal altyapıda çalışan herkesin radarına almasını öneririm.
Bir yanıt yazın