
PHP2Shell CVE-2026-109618: Acil Yama Rehberi

PHP2Shell nedir, neden bu kadar kritik?
İki açığın kökeni de bellek yönetiminde. CVE-2026-109618, bellek tükenmesi (out-of-memory) anında devreye giren işleme kodunun, yarım kalmış iç istek verisini geçerli kabul etmesinden kaynaklanan bir bellek bozulması. CVE-2026-109619 ise istek sahibi iç durumun, arkasındaki bellek serbest bırakıldıktan sonra yaşamaya devam etmesinden doğan bir use-after-free. İkisinin ortak noktası ve beni asıl tedirgin eden yan, saldırganın oturum açmasına gerek kalmadan sunucunun dosya sistemine veya veritabanına doğrudan yol bulabilmesi. İsmindeki “2Shell” tam da bunu anlatıyor: isteği kabul eden bir PHP’den doğrudan kabuğa.
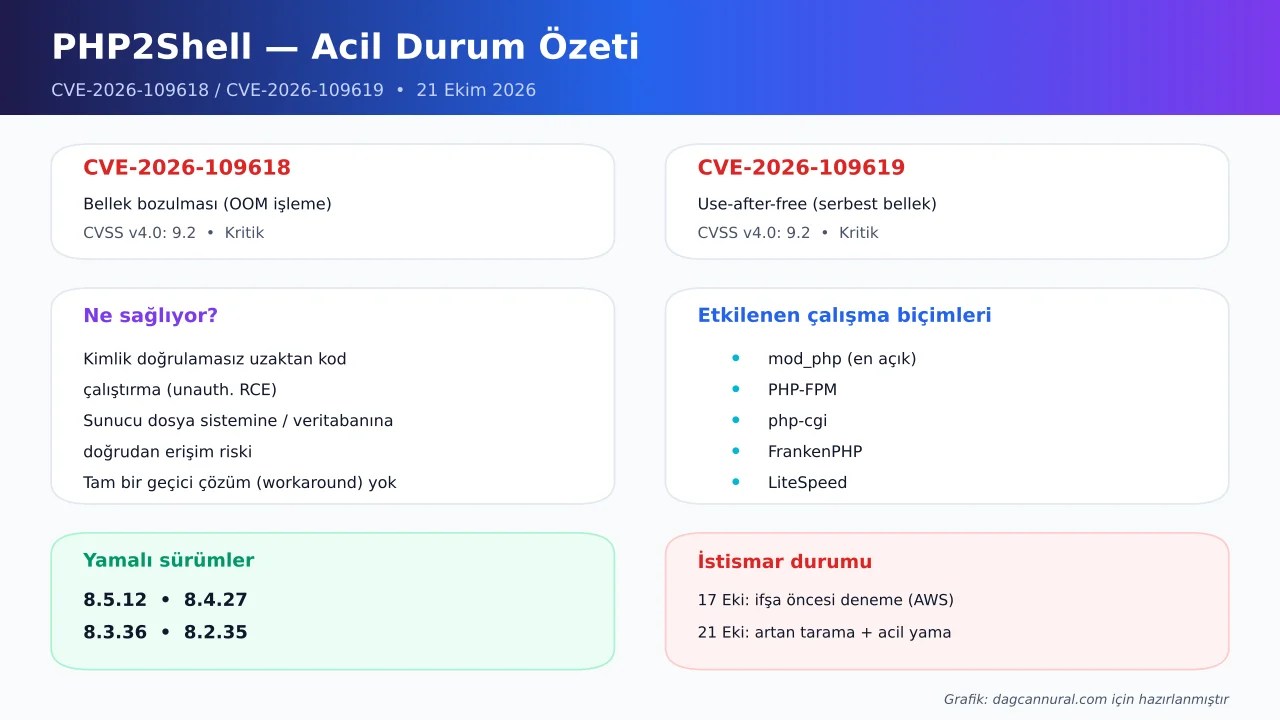
Riskin boyutu dağıtım biçimine göre değişiyor. PHP’yi web isteklerine sunan tüm yaygın yöntemler listede: mod_php, PHP-FPM, php-cgi, FrankenPHP ve LiteSpeed. PHP ekibi özellikle mod_php‘yi en açık yapılandırma olarak işaret ediyor. En can sıkıcı kısım şu: tam bir geçici çözüm (workaround) yok. Oturum yükleme ilerlemesini kapatmak, worker’ları yeniden başlatmak gibi önlemler duyuruda “eksik” olarak nitelendiriliyor. Yani kalıcı çözüm tek: yama.
İstismar tarafı da teorik değil. Amazon’un tehdit istihbaratı, ifşa öncesinde, 17 Ekim’de bir PHP2Shell istismar denemesi gözlemlediğini, 21 Ekim’de de aktivitenin arttığını bildiriyor. AWS bu denemelerin “gerçek sistemlerde başarılı bir ihlali kanıtlamadığını” söylese de, en az 17 Ekim’e kadar geriye dönük log incelemesi öneriyor. Bir saldırganın yama çıkmadan önce kapıyı yoklaması, benim gözümde “internete açık PHP varsa öncelik budur” demenin başka bir yolu.
Broadcom / VMware tarafı: hangi ürün etkileniyor?
Bu açık neden bir VMware/Broadcom ağırlıklı blogu ilgilendiriyor? Çünkü PHP, pek çok kurumsal ürünün gömülü bileşeni. Broadcom 22 Ekim’de ürünlerinin durumunu yayınladı ve tablo karışık. İyi haber: VMware Cloud Foundation (VCF), vDefend ve Avi Load Balancer “etkilenmiyor”. Kötü haber: Carbon Black App Control Sunucusu ve Symantec Endpoint Protection Manager (SEPM) etkileniyor; CloudSOC CASB ve Content Analysis ise hâlâ inceleme altında. Tanzu Application Service için ise çözüm yayınlanmış (PHP Buildpack güncellemesi + uygulamaların restage edilmesi).

Burada mühendis refleksiyle bir not düşeyim: “ürünüm etkilenmiyor” satırını görünce rahatlayıp geçmeyin. Broadcom açıkça bu değerlendirmelerin güncellenebileceğini söylüyor; ben kendi envanterimde etkilenmeyen ürünler için bile ilgili KB’yi haftada bir tekrar kontrol etmeyi planlıyorum. Özellikle Carbon Black App Control Sunucusu’nda KB 459982’nin işaret ettiği güncel yapı sürümlerine (8.12.2 / 8.13.2) geçmek şart. 8.13 dalındaysanız doğrudan 8.13.2 gerekiyor.
İlgili gelişme: VMware HyperArmor
Zamanlama ironik ama öğretici. Broadcom 13 Ekim’de VMware Cloud Foundation için HyperArmor‘ı duyurmuştu: ESX hipervizörüne, konuk makinelere ajan kurmadan “host seviyesinde sanal yama” getiren bir katman. Mantığı şu — ESX hostu sabit ve küçük bir süreç kümesi çalıştırdığı için, “bilinen iyi” dışında hiçbir yürütülebilir dosya veya script’e izin vermiyor; ayrıca ESX SSH yoluna TOTP tabanlı ikinci bir doğrulama ekliyor. PHP2Shell gibi bir RCE furyasının ortasında, “resmî yama çıkana kadar host’u yeniden başlatmadan koruma” fikri kâğıt üzerinde tam da ihtiyaç duyulan yaklaşım. HyperArmor ESX 8.x ve üzerini kapsıyor; ben henüz üretim ortamında denemedim, fiyatlandırma/GA detayları için Broadcom’un ürün sayfasını beklemek gerekiyor.
Nasıl yapılır: 5 adımlık acil yama akışı
“Yama” demek kolay; dağınık bir filoda uygulamak zahmetli. Ben bu tip durumlarda şu beş adımlı akışı izliyorum. Sizin ortamınıza uyarlayabilirsiniz.

- Tespit: Tüm sunucu ve konteynerlerde çalışan PHP sürümünü çıkarın. Dağıtık ortamda tek tek SSH yerine envanter aracınızı kullanın.
- Envanter: Hangi SAPI kullanılıyor (mod_php / FPM / cgi), bu uç internete açık mı? Önceliklendirme buradan çıkar.
- Yama: 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 sürümlerine yükseltin ve worker’ları yeniden başlatın. Konteyner kullanıyorsanız imajı yeniden kurun (registry güncellemesi çalışan konteyneri yamalamaz).
- Doğrula: Yükseltme sonrası sürümü teyit edin. PHP 8.1 ve öncesi (EOL) güncellenemiyorsa çevrimdışı alın — NCSC’nin tavsiyesi bu yönde.
- İzle: 17 Ekim’den itibaren erişim loglarını tarayın; WAF/IDS imzalarını önce “rapor” modunda açıp yanlış pozitifleri görün, sonra engellemeye geçin.
# Hızlı sürüm tespiti (örnek)
php -v
# FPM tarafında
php-fpm -v 2>/dev/null || php-fpm8.3 -v

# Debian/Ubuntu'da yama
sudo apt update && sudo apt install --only-upgrade php php-fpm
sudo systemctl restart php8.3-fpm   # kurulu dala göre

# Yükseltmeyi doğrula
php -v | head -n1
WAF kuralları, IP itibarı ve vDefend IDS/IPS sanal yaması yalnızca savunma derinliği; kalıcı çözümün yerini tutmaz. Yani “WAF’ım var, acelem yok” tuzağına düşmeyin.
Donanım ve veri merkezi: GTC Berlin ve Tayvan grevi
Güvenlik dışında bu hafta donanım cephesinde de hareket vardı. Nvidia, GTC Berlin’de altı tedarikçiyle genişleme anlaşması duyurdu; substrat (altlık) ortaklarının üç yılda 2.5 kat kapasite artışına gideceği, Amkor’un ise 2028 sonuna kadar ileri paketlemede %300’ün üzerinde büyüme planladığı belirtiliyor. Daha operasyonel bir başlık ise DSX POD: Vera Rubin tabanlı, konteynerleştirilmiş bir “yapay zeka fabrikası” ve iddia, kurulumu altı aydan 14 güne indirdiği. Bir mühendis olarak bu tip “AI factory in a box” vaatlerine temkinli yaklaşırım; sahadaki güç, soğutma ve ağ gerçekleri 14 günü kolayca büker. Yine de trend net: AI veri merkezi kurulumu bir donanım işinden bir tedarik zinciri ve lojistik işine dönüşüyor.
Tedarik zinciri demişken: 22 Ekim’de Micron’un Tayvan’daki Taoyuan fabrikasında sendika üyeleri 24 saatlik iş bırakma başlattı — Tayvan’ın ilk yarı iletken grevi olarak tanımlanıyor. 1.994 oy veren üyenin %99’u destek vermiş; mesele AI bellek kârının nasıl paylaşılacağı. Bu küçük bir haber gibi görünse de, bellek fiyatlarının zaten gergin olduğu bir dönemde kapasite planlaması yapan herkesin radarında olmalı.
AI araçları: ajanlaşma hızlanırken güvenlik de devrede
Yapay zeka araç tarafında bu hafta dikkatimi çeken, Anthropic’in 22 Ekim’de ABD’deki Pro ve Max aboneleri için bekleme listesini açtığı Claude Duet oldu: kullanıcıyı her sabah brifingleyen, yalnızca karar gerektiğinde onay için “dürten” bir ajan. Aynı gün gördüğüm bir diğer başlık ise madalyonun öteki yüzü: Microsoft, ConnectWise tedarik zinciri ihlalini, ARTEX adlı ajanlı sızma testi çerçevesini kullanan Çin bağlantılı Storm-0940’a bağladı ve saldırganların yüzlerce hedefte üç saatin altında ayrıcalıklı bulut erişimine ulaştığını söyledi. İkisini yan yana koyunca çıkan ders şu: ajanlar iş akışımızı hızlandırdığı kadar, saldırı tarafını da otomatikleştiriyor. PHP2Shell gibi bir açığın ifşa öncesi taranması tam da bu otomasyonun ürünü. Benim pratik çıkarımım, yama penceresini “insani hıza” göre değil, “otomatik saldırı hızına” göre daraltmak.
Türkiye açısından not
Bu güne özel, Türkiye kaynaklı doğrulanmış bir kurumsal duyuruya denk gelmedim; dürüst olmak gerekirse elimde taze bir yerli başlık yok. Ama PHP2Shell’in Türkiye’deki yansıması dolaysız: barındırma sağlayıcılarından kamu portallarına, e-ticaretten yerli SaaS’lara kadar PHP hâlâ çok yaygın. KamuNet ve yerli barındırma tarafında çalışan ekiplerin bu hafta önceliği, internete açık PHP uçlarını yamalamak olmalı. Küresel bir açık, yerel bir risktir.
PHP2Shell tam olarak nedir?
PHP’de 21 Ekim 2026’da açıklanan iki kritik güvenlik açığına (CVE-2026-109618 ve CVE-2026-109619) verilen ad. İkisi de CVSS 9.2 ve kimlik doğrulamasız uzaktan kod çalıştırmaya yol açabiliyor.
Hangi PHP sürümüne yükselmeliyim?
8.5.12, 8.4.27, 8.3.36 veya 8.2.35. PHP 8.1 ve öncesi destek dışı; güncellenemiyorsa çevrimdışı alınması öneriliyor.
VMware/Broadcom ürünlerim etkilendi mi?
Carbon Black App Control Sunucusu ve SEPM etkileniyor; VCF, vDefend ve Avi etkilenmiyor. Değerlendirmeler güncellenebildiğinden ilgili Broadcom KB’lerini doğrulayın.
WAF kuralı yeterli mi?
Hayır. WAF ve IDS/IPS yalnızca savunma derinliği sağlar; tam bir geçici çözüm bulunmadığından kalıcı güvenlik ancak yama ile gelir.
Değerlendirmem
Bu haftanın tek acil maddesini seçmem gerekse, tereddütsüz PHP2Shell derim. Sebebi basit: kimlik doğrulamasız RCE + ifşadan önce gelen istismar denemeleri + tam geçici çözümün olmaması, bir sistem mühendisi için “şimdi” demenin üç ayrı gerekçesidir. HyperArmor gibi önleyici katmanlar ve ajanlı araçların yükselişi uzun vadeli resmi çiziyor olabilir; ama bu hafta benim iş yüküme göre öncelik, envanterdeki her PHP ucunu yamalamak ve Carbon Black / SEPM dağıtımlarını güncellemek. Görseller ve komut örnekleri birer başlangıç; kendi ortamınızda sürümü doğrulamadan “tamamdır” demeyin. Ben kontrol listesini bugün işletmeye başlıyorum; siz de geciktirmeyin.
Share this content:
Bir yanıt yazın