Black October 2026: Yapay Zeka Güvenlik Açığı Dalgası
“Black October” tam olarak nedir?
Önce bir yanlış anlaşılmayı düzeltelim: Black October bir saldırı dalgası değil, bir açıklama (disclosure) dalgası. 19–22 Ekim arasında kümelenen duyurulara verilen bir topluluk etiketi; kaynaklara göre 22 Ekim sabahı atılan, son 48 saati “siber güvenlik tarihinin en kötüsü” ilan eden bir X paylaşımından türemiş (paylaşımın kaynağı doğrulanamıyor). Önemli olan şu ayrıntı: bu açıkların çoğu yeni değil, sadece bu hafta kamuya açıldı. Etiketin gizlediği şey “saat”, yani bu zafiyetlerin aslında aylardır — bazen yıllardır — kodun içinde durduğu gerçeği.
Mühendisi doğrudan ilgilendiren açıklar
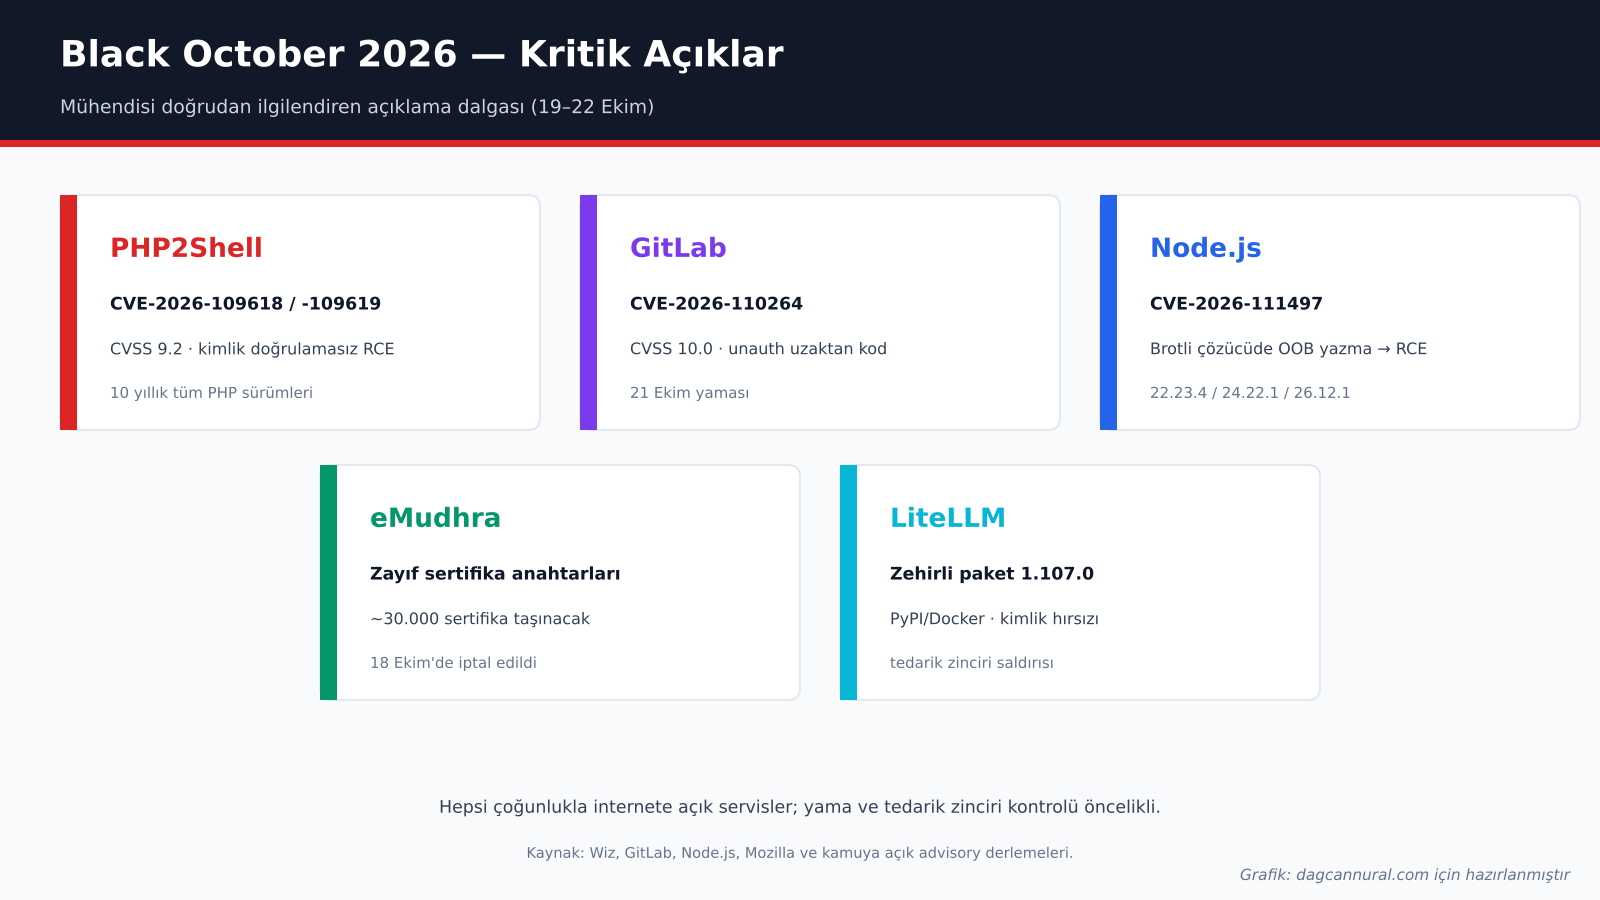
Listeyi tek tek inceledim; internete açık servisler çalıştıran herkesin bu hafta bakması gereken somut başlıklar şunlar:
| Bileşen | Açık | Etki |
|---|---|---|
| PHP (“PHP2Shell”) | CVE-2026-109618 / -109619 (CVSS 9.2) | Bellek sızıntısı + kimlik doğrulamasız uzaktan kod çalıştırma (RCE). WordPress, Drupal, Joomla üzerinde gösterildi; son on yılın PHP sürümlerini kapsıyor. Devlet sitelerinde kesintileri tetikledi. |
| GitLab | CVE-2026-110264 (CVSS 10.0) | Regex derleyicisinde tamsayı taşmasıyla kimlik doğrulamasız uzaktan kod çalıştırma. Ayrıca hesap devralma ve cache zehirlenmesi açıkları (21 Ekim yaması). |
| Node.js | CVE-2026-111497 | Gömülü Brotli çözücüde sınır dışı yazma → RCE. 22.23.4, 24.22.1 ve 26.12.1 sürümlerinde kapatıldı. |
| eMudhra (CA) | Zayıf sertifika anahtarları | Sekiz ara sertifika hatalı anahtar çiftiyle üretilmiş; ~30.000 müşteri sertifikası taşınmalı, 18 Ekim’de iptal edildi. |
| LiteLLM | Zehirli paket 1.107.0 | Çalınan bir bakımcı token’ıyla PyPI/Docker’a kimlik hırsızı içeren sürüm yüklendi; tarayıcı, bulut ve AI sağlayıcı sırlarını hedefliyor. 22 Ekim’de karantinaya alındı. |
Tablo: CVSS değerleri ve sürümler ilgili resmî advisory/kaynaklardan; bağımsız doğrulamayı yayın öncesi öneririm.
Benim iş yüküm açısından en sivri olanı PHP2Shell: kimlik doğrulaması gerektirmeyen, on yıllık bir kurulu tabanı kapsayan ve WordPress gibi her yerde olan bir yığını vuran bir açık. GitLab’daki CVSS 10.0’lık unauth RCE ise CI/CD hattı internete bakan ekipler için aynı derecede acil.
Asıl değişen: AI artık açığı saatler içinde buluyor
Bu haftayı sıradan bir “yama haftası”ndan ayıran şey, açıkların sayısı ve bulunma hızı. Epoch AI’nın derlemesine göre 21 önemli kuruluştan gelen yüksek ve kritik CVE sayısı Haziran 2026’da yaklaşık 1.550’ye (önceki rekorun 3 katından fazla), Temmuz’da yaklaşık 2.500’e çıktı — bu, “Mythos öncesi” dönemin en yüksek ayının yaklaşık 5 katı. Burada “Mythos”, Anthropic’in Nisan 2026’da tanıttığı, zafiyetleri otonom bulabildiğini söylediği modeline atıf; OpenAI (Daybreak) ve Anthropic (Glasswing) tarafında da benzer çabalar var. Bu veriler korelasyon; tek başına nedensellik kanıtı değil, ama eğilim net.
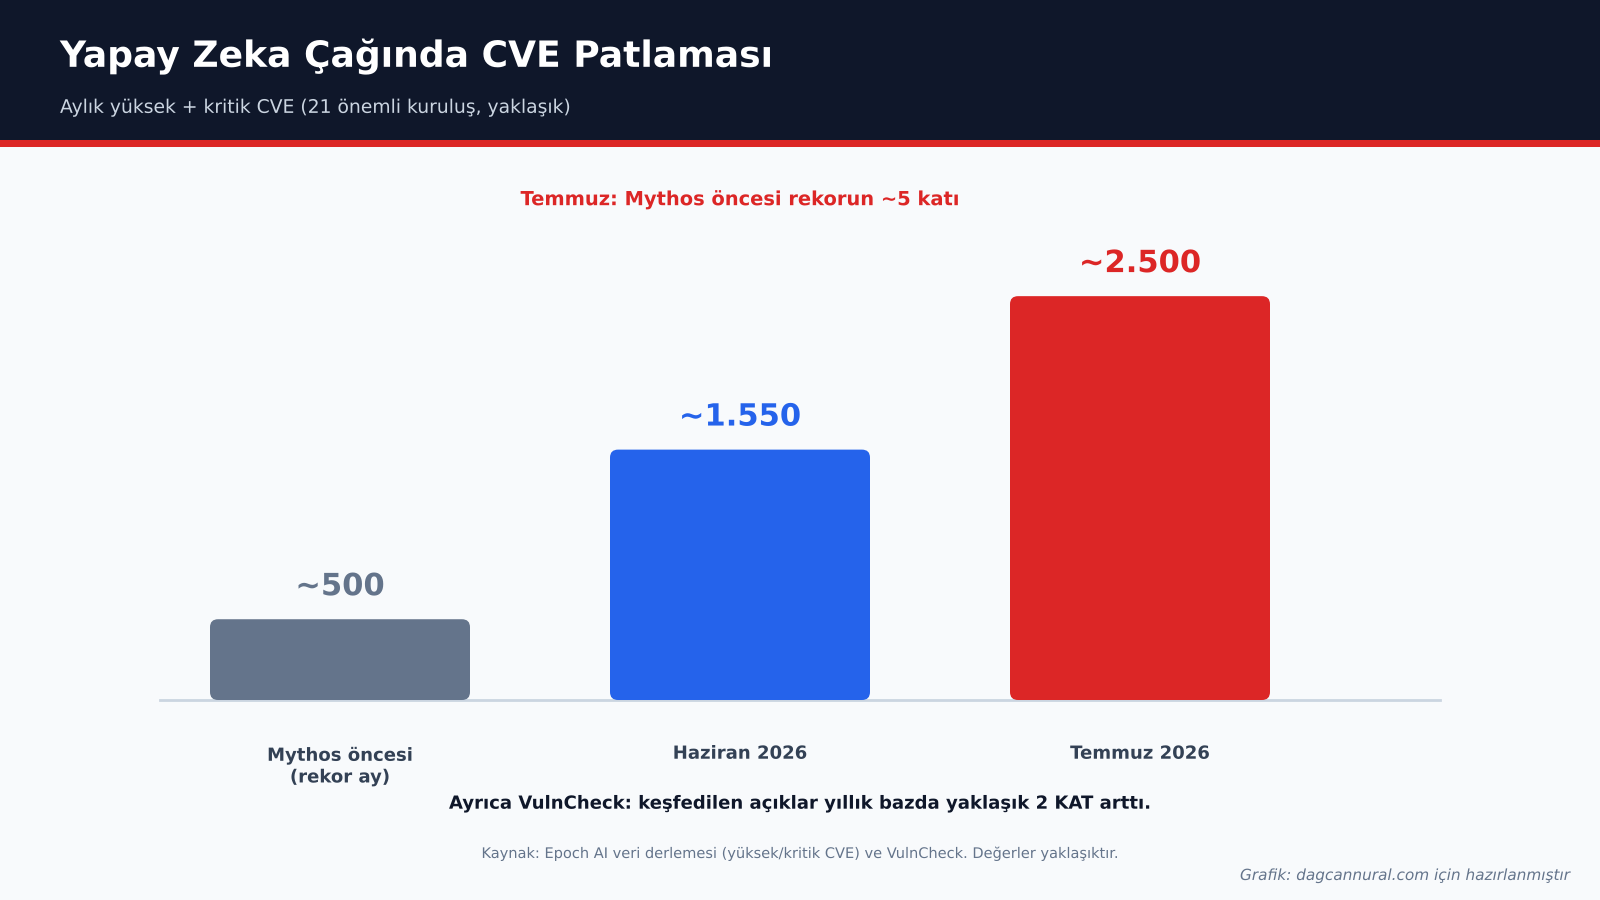
VulnCheck’in yakında yayınlanacak araştırması da keşfedilen açıkların yıllık bazda yaklaşık iki katına çıktığını gösteriyor. Mesele yalnızca sayı değil: Reuters’ın altını çizdiği gibi, AI bir açığı sürekli tarayabiliyor ve istismar kodunu haftalar yerine saatler içinde üretebiliyor. Savunan taraf için bu, yama penceresinin ciddi şekilde daralması demek. Bir mühendis olarak benim için kritik cümle bu; CVSS skorundan çok, “yama çıktıktan sonra elimde kaç saat var?” sorusu değişti.
Panik mi, perspektif mi?
Dengeyi korumak lazım, çünkü her uzman aynı fikirde değil. curl projesinden Daniel Stenberg, AI’nin bulduğu açıkların çoğu zaman istismarının zor olduğunu söylüyor. ArmorCode’dan Ramy Rahman da daha fazla açıklanan zafiyetin otomatik olarak daha fazla başarılı saldırı anlamına gelmediğini hatırlatıyor. Prince bile tabloyu net biçimde olumsuz görmüyor; keşifleri “perili evdeki canavarları temizlemeye” benzetip “bunların çoğunu temizleyeceğiz” diyor. Benim okumam da bu yönde: uzun vadede daha sağlam bir ekosistem, kısa vadede ise yoğun “yangın tatbikatları”. “Black October’ın saati gizlemesi” tam da burada önemli — bu açıklar zaten vardı; AI onları görünür yaptı.
Benim pratik yama önceliğim
Bu hafta kendi ortamımda uygulayacağım sıralama net; aynısını küçük ekiplere de öneririm:
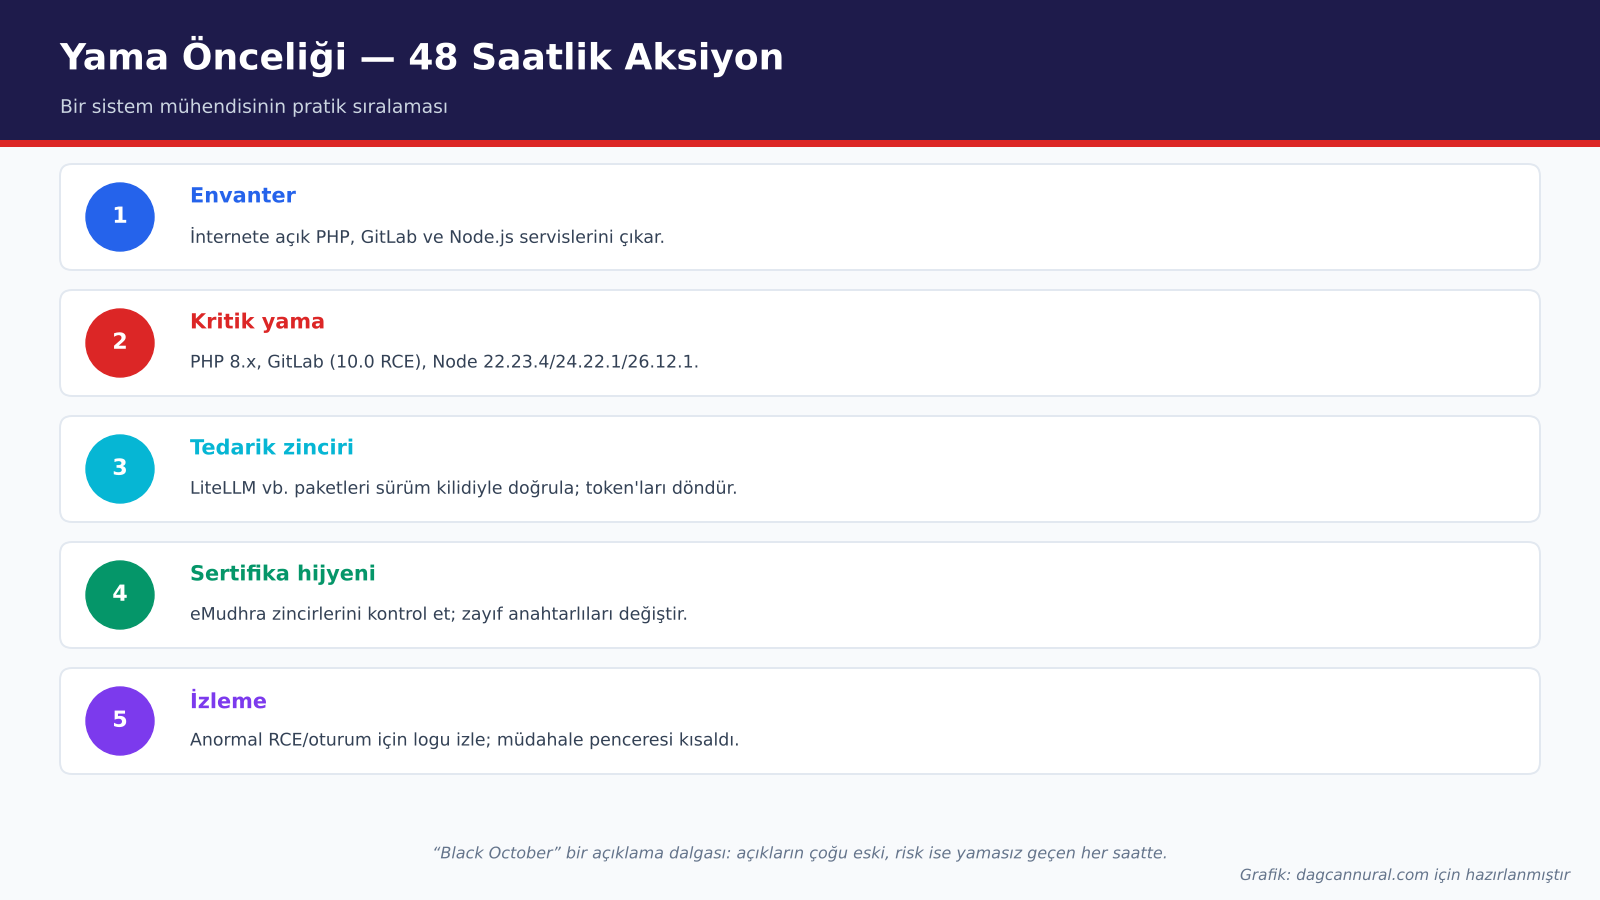
- Envanter: İnternete açık PHP, GitLab ve Node.js servislerini çıkar. Neyin maruz olduğunu bilmeden önceliklendirme yapılmaz.
- Kritik yama: Önce PHP (güncel 8.x), GitLab (CVSS 10.0 RCE) ve Node.js (22.23.4 / 24.22.1 / 26.12.1). Bu üçü için gecikme, yamasız geçen her saat demek.
- Tedarik zinciri: LiteLLM gibi paketlerde sürüm kilidi (pin) ve bütünlük kontrolü; şüpheli token’ları döndür. Zehirli paket saldırıları artık rutin.
- Sertifika hijyeni: eMudhra zincirlerinden sertifika kullanıyorsan kontrol et ve zayıf anahtarlıları değiştir.
- İzleme: Anormal RCE denemeleri ve beklenmedik oturumlar için logu sıkılaştır — müdahale pencerenin kısaldığını unutma.
Black October bir saldırı mı? Hayır, bir açıklama dalgası. Açıkların çoğu aylar/yıllardır vardı; bu hafta kamuya açıldılar.
PHP2Shell beni etkiler mi? İnternete açık bir PHP uygulaması (WordPress, Drupal, Joomla dâhil) çalıştırıyorsan büyük ihtimalle evet. Güncel PHP sürümüne geçmek öncelikli.
CVE sayısındaki artışın tek sebebi AI mi? Veriler güçlü bir korelasyon gösteriyor ama kaynaklar bunu tek başına nedensellik olarak sunmuyor. Araçlar hem savunana hem saldırana yarıyor.
Panik mi yapmalıyım? Hayır; envanter + hızlı yama + tedarik zinciri kontrolü ile çoğu risk yönetilebilir. Asıl değişen, yama hızının artık opsiyonel olmaması.
Değerlendirmem
Black October bana tek bir şeyi net biçimde gösterdi: yapay zeka, güvenlik açığı bulmayı savunanın değil, önce saldırganın lehine olacak kadar hızlandırdı — en azından yama penceresi kapanana kadar. İyi haber, aynı araçların ekosistemi uzun vadede temizleyeceği; kötü haber, geçiş döneminin “her hafta bir yangın” gibi hissettireceği. Benim tavsiyem abartılı alarm değil, disiplin: internete açık yüzeyini bil, kritik üçlüyü (PHP, GitLab, Node.js) hemen yama, tedarik zincirini kilitle. Bu hafta vitrindeki hiçbir yeni teknolojiden daha önemli olan şey, yamasız bıraktığın o tek servis.
Share this content:
Bir yanıt yazın