
Active Directory’de Kullanıcı Kilitleme Politikası

Merhaba, bu yazımda Active Directory üzerinde kullanıcı hesabı kilitleme politikasının nasıl ayarlanacağını adım adım ele alacağız. Kullanıcı hesaplarının güvenliği açısından oldukça önemli olan bu yapılandırma, hatalı parola girişlerine karşı sistemi korumanızı sağlar. Hadi birlikte inceleyelim.
Neden Kullanıcı Hesabı Kilitleme Politikası Kullanmalıyız?
Active Directory ortamında kullanıcı hesaplarını korumak, güvenlik açısından büyük önem taşır. Bir kullanıcı parolasını defalarca hatalı girdiğinde, bu bir güvenlik açığı oluşturabilir. İşte bu noktada hesap kilitleme politikası devreye girer. Hatalı giriş denemelerini sınırlayarak, potansiyel saldırılara karşı önlem alabilirsiniz.
Ön Koşullar
Bu işlemi gerçekleştirmeden önce, domain yöneticisi hesabına sahip olmanız gerektiğini belirtmekte fayda var. Ayrıca, Group Policy Management Console (GPMC) üzerinde düzenleme yapabilecek yetkiniz olmalı.
Adım Adım Kullanıcı Hesabı Kilitleme Politikası Ayarlama
Öncelikle, Group Policy Management Console’a erişmemiz gerekiyor. Adımlarımızı takip edelim:
1. **Başlat Menüsü**’nden **gpmc.msc** yazarak Group Policy Management Console’u açın.
2. Sol taraftaki ağaç görünümünden, **Domain Policies** altında bir GPO oluşturun veya düzenlemek istediğiniz mevcut bir GPO’yu seçin.
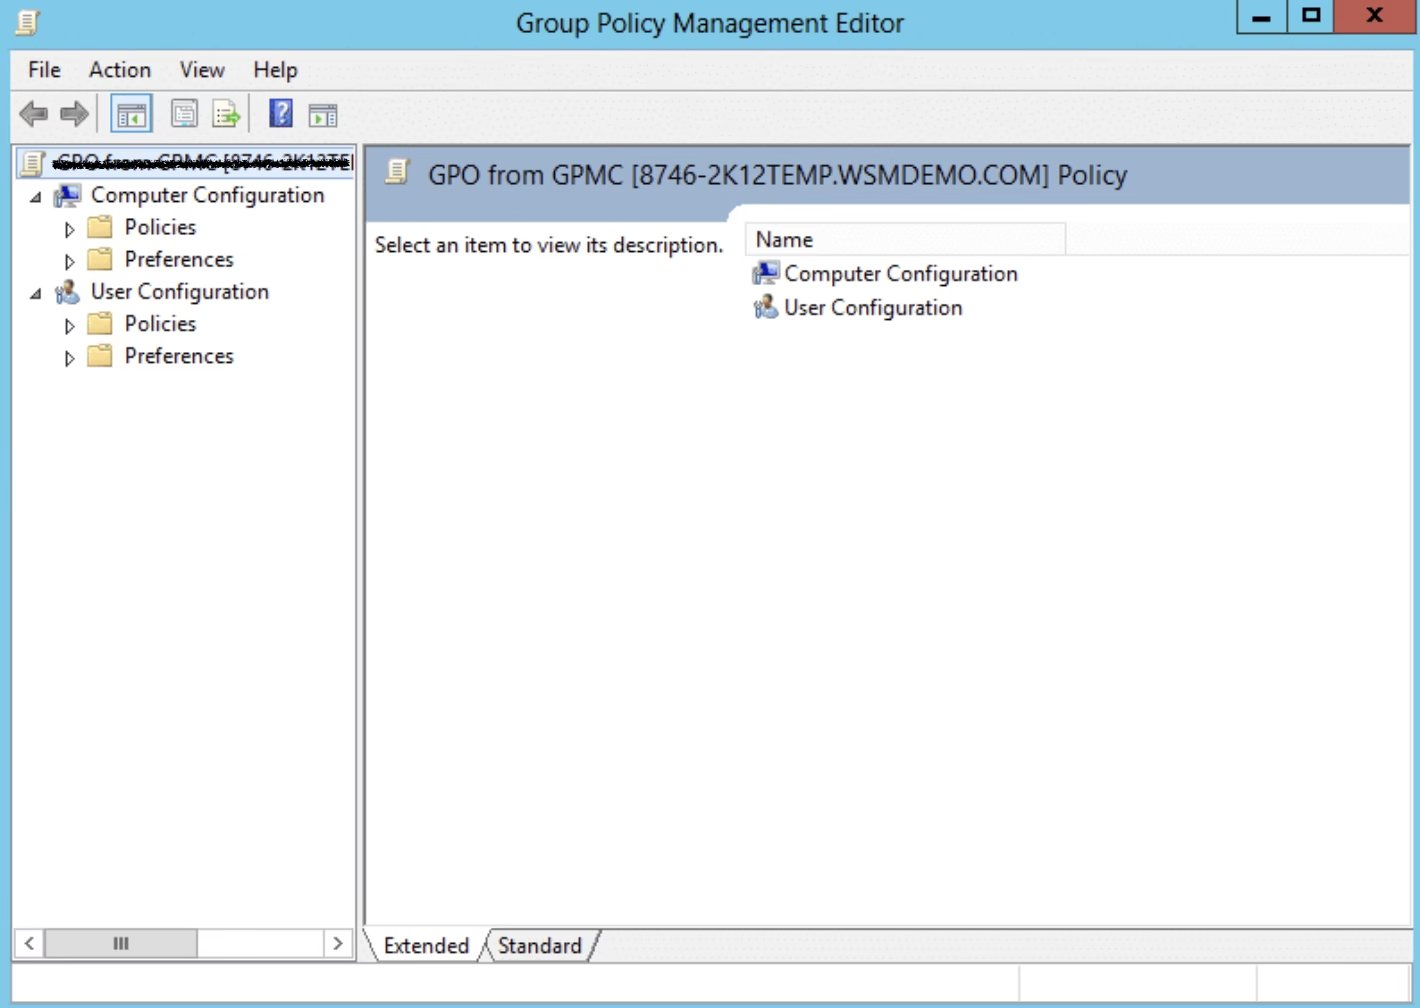
3. Seçtiğiniz GPO üzerine sağ tıklayın ve **Edit** seçeneğini seçin.
4. Açılan pencerede şu yolu izleyin: **Computer Configuration > Policies > Windows Settings > Security Settings > Account Policies > Account Lockout Policy**.
Burada üç ana ayar bulunmaktadır:
– **Account lockout threshold**: Bir kullanıcı hesabının kilitlenmesi için kaç hatalı giriş denemesi gerektiğini belirler.
– **Account lockout duration**: Hesap kilitlendiğinde, hesap ne kadar süreyle kilitli kalacak.
– **Reset account lockout counter after**: Hatalı giriş denemeleri sayacının ne zaman sıfırlanacağını belirler.
Örnek bir yapılandırma için, hesap kilitleme eşiğini 5, kilitleme süresini 30 dakika ve sayaç sıfırlama süresini 15 dakika olarak ayarlayabilirsiniz.
Doğrulama ve Test Etme
Yapılandırmayı tamamladıktan sonra, değişikliklerin uygulandığını doğrulamak gerekir. Bunun için oluşturduğunuz veya düzenlediğiniz GPO’nun uygulandığı bir kullanıcı hesabında test yapabilirsiniz.
– Test için bir kullanıcı hesabıyla defalarca yanlış parola girişi yapın.
– İlgili kullanıcı hesabının beklenen deneme sayısından sonra kilitlendiğini kontrol edin.


Sık Yapılan Hatalar ve Çözümleri
Bu tür yapılandırmalarda karşılaşabileceğiniz bazı yaygın hatalar şunlardır:
– **Hatalı GPO Uygulaması**: GPO’nun doğru OU’ya (Organizational Unit) linklenmemesi, ayarların etkisiz olmasına neden olabilir. GPO’nun doğru şekilde linklendiğini kontrol edin.
– **Çakışan Ayarlar**: Farklı GPO’lar arasında çakışan ayarlar olabilir. GPO uygulama sırasını ve önceliğini inceleyin.
Yapılandırma değişikliklerinin etkili olması için, ilgili bilgisayarlarda politikaların yeniden uygulandığını kontrol edin:
gpupdate /forceBu komut ile politikaların güncellenmesini sağlayabilirsiniz.

Faydalı olması dileğiyle. Umarım bu rehber, Active Directory’de kullanıcı hesabı kilitleme politikalarını başarıyla yapılandırmanıza yardımcı olur. Başarılar!
Bu yazıyı hazırlarken kaynak üzerindeki dokümantasyondan da yararlandım. Konunun orijinal detaylarına göz atmak isterseniz tavsiye ederim.
Share this content:
Bir yanıt yazın