Xen XSA-523 Açığı: VM Kaçışı ve Acil Yama Rehberi
Henüz kendi lab ortamımda sömürüyü test edemedim; aşağıdaki değerlendirme resmî Xen duyurusu ile Qubes OS, XCP-ng/Vates ve bağımsız teknik analizlere dayanıyor. Ama elimdeki bilgiyle söyleyebileceğim net: Xen 4.6 ve sonrasını çalıştıran herkesin bu hafta bir bakım penceresi planlaması gerekiyor.
XSA-523 tam olarak ne? İki CVE, tek kök neden
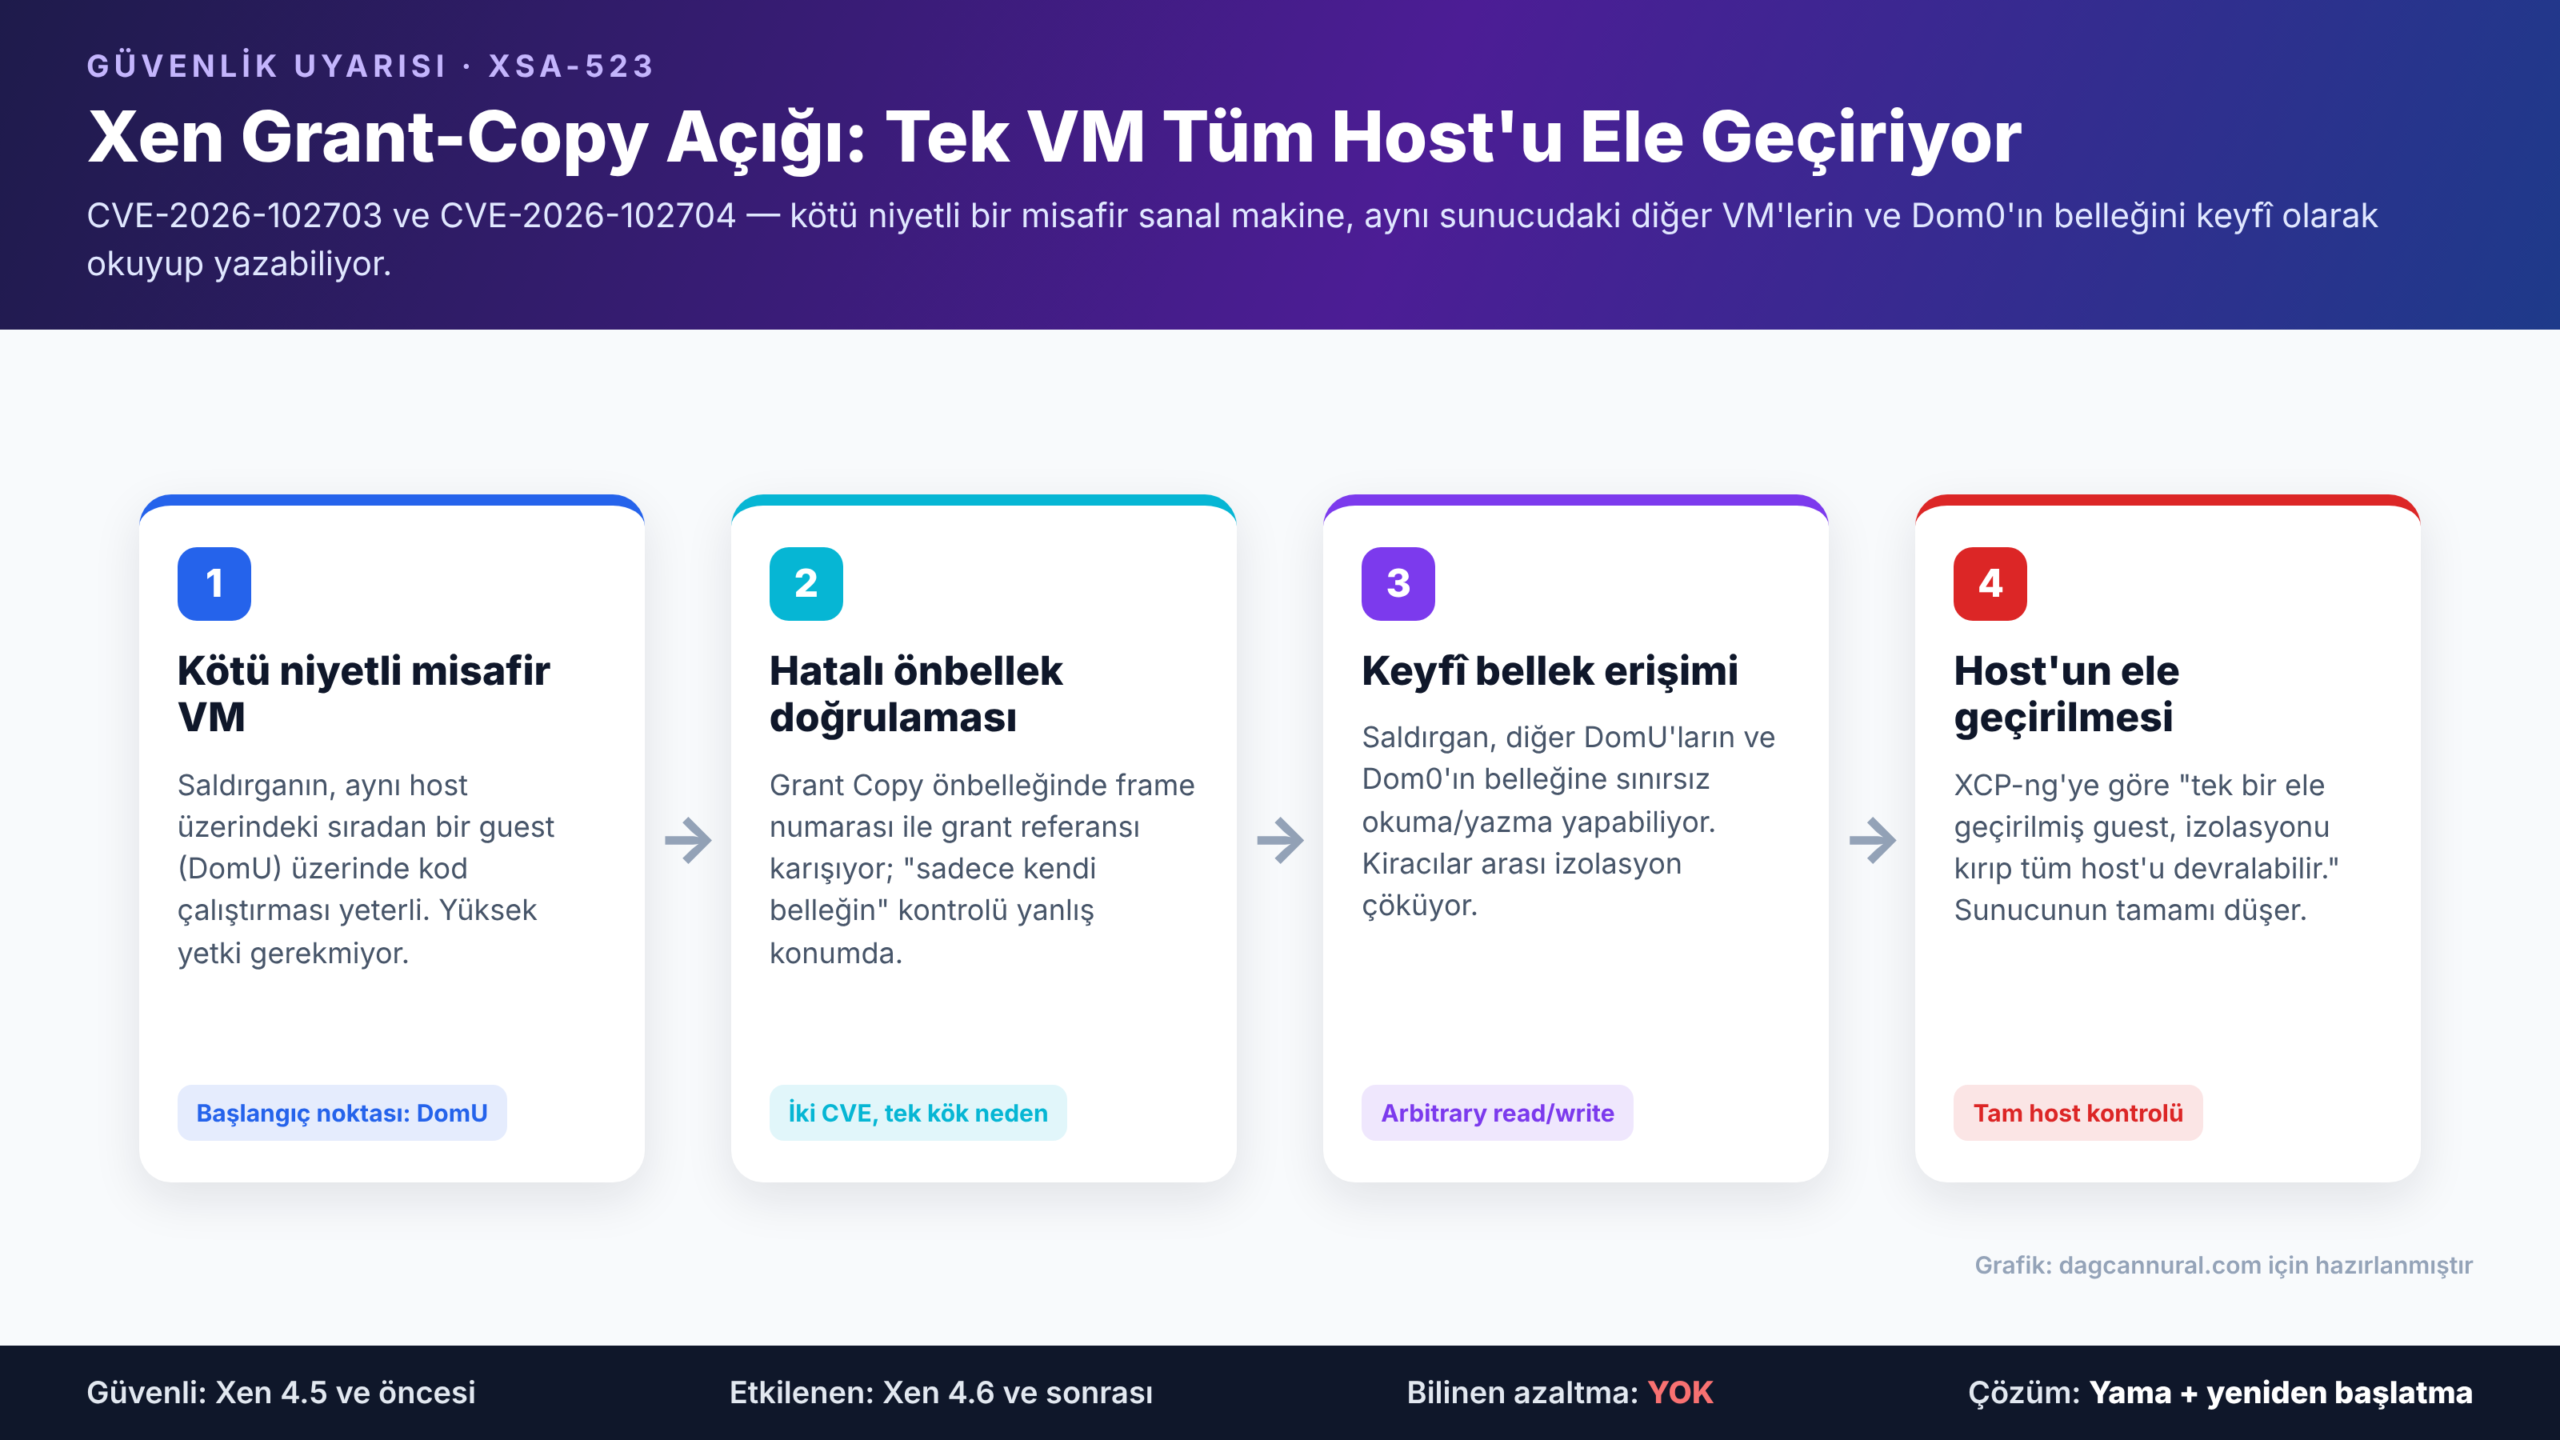
Uyarı aslında iki ayrı CVE’yi kapsıyor ve ikisi de Xen’in grant copy mekanizmasındaki aynı optimizasyon hatasından kaynaklanıyor. Grant tabloları, bir sanal makinenin kendi bellek sayfalarını başka bir makineyle — tipik olarak sürücü arka uçlarıyla (netback, blkback) — kontrollü biçimde paylaşmasını sağlayan temel yapı. Grant Copy işlemi ise bu paylaşılan sayfalar arasında veri kopyalamanın yolu. Performans için Xen, art arda gelen kopyalama isteklerinde zaten doğrulanmış bilgileri önbelleğe alıp yeniden kullanıyor. İşin düğümlendiği yer tam da burası: önbelleğin ne zaman yeniden doğrulanacağına dair koşullar bazı durumlarda yanlış kurgulanmış.
- CVE-2026-102703: Resmî duyurunun ifadesiyle “frame numaraları ile grant referansları yanlışlıkla birbirine karışabiliyor.” Yani önbelleğe alınmış bir grant referansı, sonraki bir işlemde makine çerçeve numarası (MFN) sanılabiliyor.
- CVE-2026-102704: Grant referansı yerine doğrudan frame numarasıyla kopyalamaya yalnızca makinenin kendi belleği (DOMID_SELF) için izin veriliyor. Bu kısıtı uygulayan kontrol “yanlış yere konmuş” durumda, dolayısıyla aynı alanı başka bir domain için de atlayabiliyorsunuz.
Bağımsız analizlere göre hatanın kökü 2015’te, grant-copy’de edinilen sayfaların serbest bırakılmasını erteleyen bir iyileştirmeye (commit d28f42f2703e) dayanıyor ve ilk kez Xen 4.6.0 ile kararlı dalda yer almış. Yani bu kod on yıldır üretimde çalışıyordu. Bir yapay zeka modelinin on yıllık bir mantık hatasını bulup çıkarması, tek başına bu haberi haftanın en ilginç olaylarından biri yapıyor.
Etki neden bu kadar kritik?
Resmî duyurunun etki cümlesi son derece sade ve bir o kadar ürkütücü: “Kötü niyetli bir misafir, Dom0 dahil diğer domain’lere ait belleği keyfî olarak okuyabilir ve yazabilir.” Bir sistem mühendisi için bunun anlamını açayım: Saldırganın elinde yalnızca sıradan bir misafir makine üzerinde kod çalıştırma yetkisi olması yeterli — özel bir ayrıcalık gerekmiyor. Oradan itibaren komşu kiracıların belleğini okuyabilir (API anahtarları, TLS özel anahtarları, oturum verileri) veya Dom0’ın belleğini bozarak hipervizörün kendisini ele geçirebilir. XCP-ng’nin güncelleme notlarındaki ifade bunu özetliyor: “Tek bir ele geçirilmiş misafir, izolasyonunu kırıp tüm host’u devralabilir.”
Çok kiracılı bir barındırma, VPS ya da özel bulut işletiyorsanız bu, tehdit modelinizin tam kalbine isabet ediyor. Yalnızca güvendiğiniz iş yüklerini aynı host’ta çalıştırıyorsanız risk, o güvenilir misafirlerden birinin önce ele geçirilmesi senaryosuyla sınırlı — ama sıfır değil.
Hangi Xen sürümleri etkileniyor?
Burada sınır çizgisi net: Xen 4.6 ve sonrası tüm sürümler savunmasız; 4.5 ve öncesi etkilenmiyor. Yani neredeyse sahadaki her modern kurulum kapsamda. Yama durumunu platforma göre özetleyen tabloyu aşağıya çıkardım.
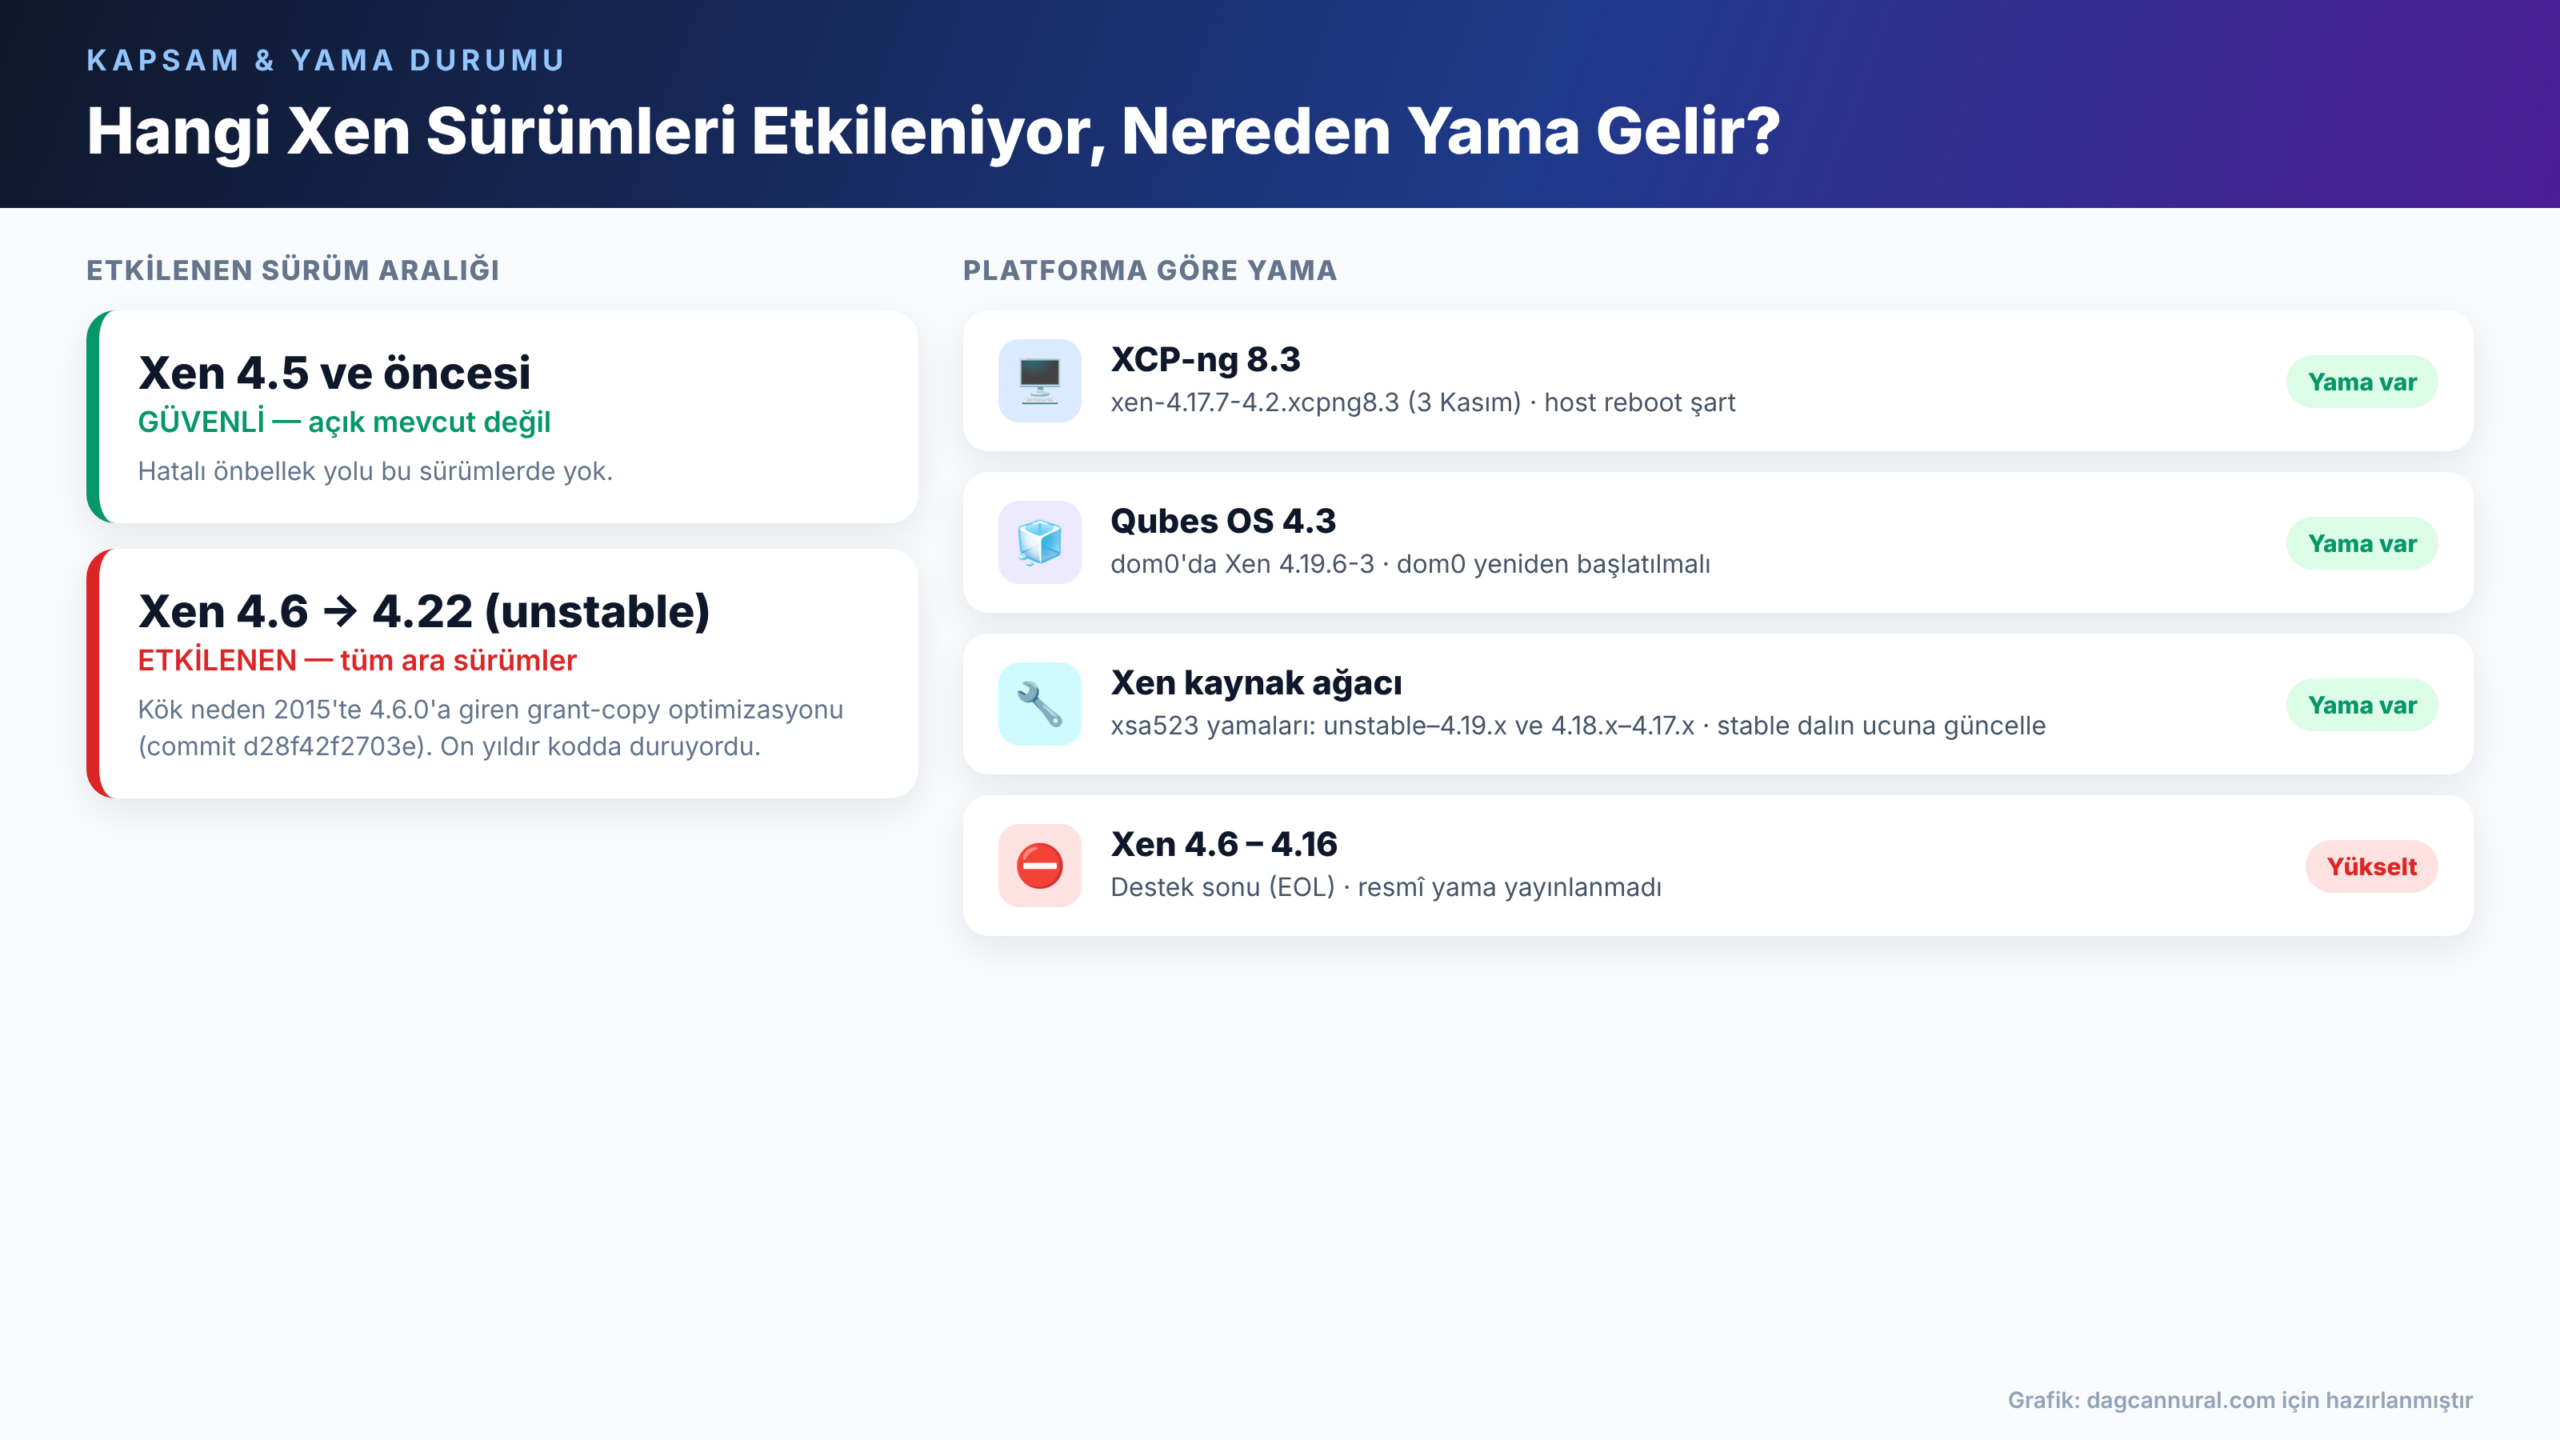
Xen Project, yamaları xen-unstable–4.19.x ve 4.18.x–4.17.x dalları için yayınladı. 4.6 ile 4.16 arası sürümler destek sonu (EOL) olduğundan resmî düzeltme almıyor; bu dallardaysanız yükseltme artık ertelenebilir bir konu değil. Kaynaktan derleyenler için önemli bir ayrıntı: duyuru, yamaların en güncel sürüm tarball’ına temiz uygulanmayabileceğini, önce kararlı dalın ucuna güncellemenin önerildiğini belirtiyor.
Yama yollarını kontrol ettim: adım adım
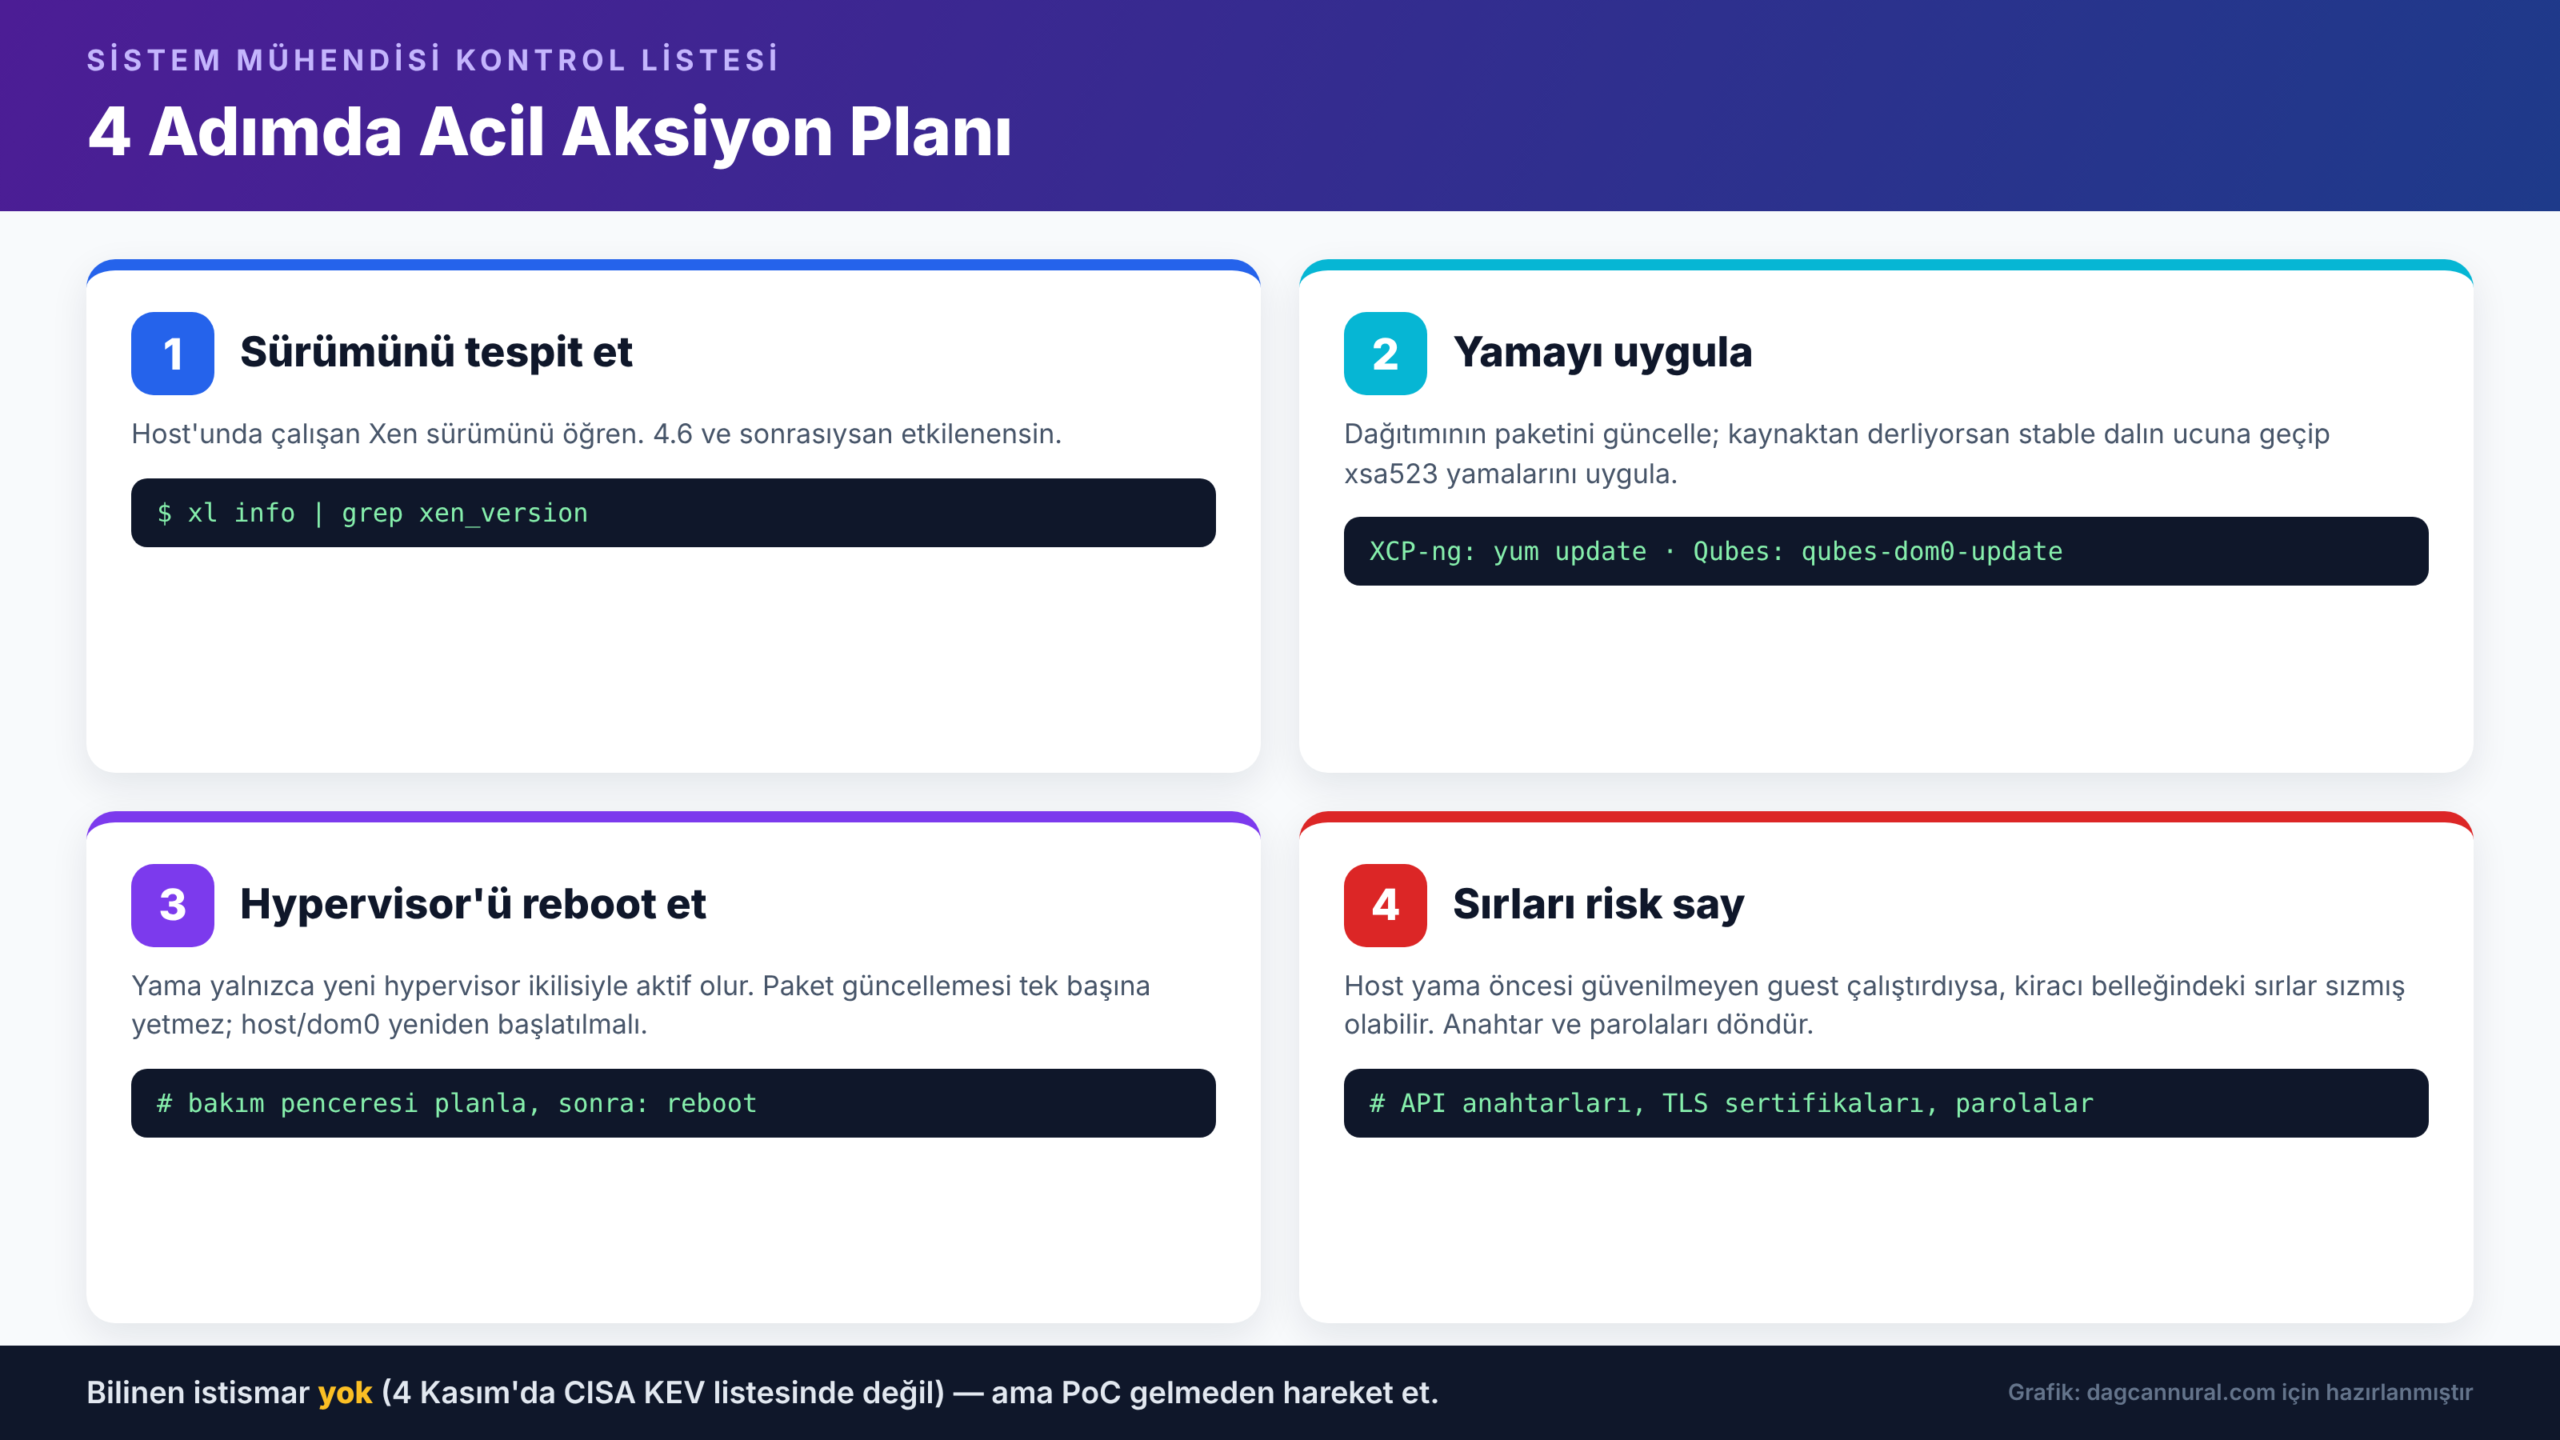
Kendi host’larımda izleyeceğim sırayı paylaşıyorum. Önce çalışan hipervizör sürümünü teyit edin:
xl info | grep xen_version
# ya da tam çıktı için:
xl info
XCP-ng / XenServer
XCP-ng 8.3 için düzeltilmiş paket xen-4.17.7-4.2.xcpng8.3 olarak 3 Kasım’da yayınlandı. Güncellemeyi uygulayıp host’u yeniden başlatmak gerekiyor:
yum clean metadata
yum update "xen-*"
# küme kullanıyorsanız önce VM'leri boşaltın (host evacuate), sonra:
reboot
Canlı yama (live patch) ile hipervizör ikilisi tam değişmediğinden, bu açık için ben reboot’u atlamazdım.
Qubes OS
Qubes, bu açığı QSB-121 numaralı bültenle ele aldı. Tüm desteklenen sürümler ve yapılandırmalar etkileniyor; Qubes 4.3 için düzeltme dom0’da Xen 4.19.6-3 paketiyle geliyor. Normal güncellemenizi yapmanız yeterli:
sudo qubes-dom0-update
# güncelleme aracını da kullanabilirsiniz; ardından dom0'ı yeniden başlatın
sudo reboot
Anti Evil Maid kullanıyorsanız, yeni Xen ikilileri PCR18/19 değerlerini değiştireceği için gizli parolanızı yeni değerlere yeniden mühürlemeniz (reseal) gerekecek. Bu küçük ayrıntı atlanınca önyükleme doğrulaması sizi yanıltabilir.
Debian ve diğer dağıtımlar
Debian tarafında 4 Kasım itibarıyla xen paketi bookworm, trixie ve forky için hâlâ savunmasız listeleniyordu; düzeltme önce sid’e düştü. Dağıtım güvenlik akışınızı izleyip paket gelir gelmez uygulayın:
apt update && apt upgrade
dpkg -l | grep -i xen   # sürümü doğrulayın
systemctl reboot
“Bilinen azaltma yok” ne demek?
Duyurunun en can sıkıcı satırı bu: yapılandırmayla kapatabileceğiniz bir geçici önlem yok. Bir bayrağı kapatıp “yamayı hafta sonu uygularım” diyemiyorsunuz; tek gerçek çözüm düzeltilmiş hipervizöre geçip yeniden başlatmak. İyi haber şu: 4 Kasım itibarıyla ne vahşi ortamda bir istismar gözlendi, ne CISA’nın KEV kataloğunda yer alıyor, ne de kamuya açık bir kavram kanıtı (PoC) var. Ama kök neden analizi ve yama farkları zaten yayında olduğundan, bu boşluğun hızla kapanacağını varsaymak daha sağlıklı.
Asıl değişen şey: açığı yapay zeka buldu
Teknik detayların ötesinde beni asıl düşündüren kısım şu: XSA-523, kredilerinde bir yapay zeka modelini adıyla anan ilk Xen uyarılarından. Duyuru, keşfi Anthropic’in Claude ile yaptığını, ardından Ada Logics’ten Stephan Lipp’in doğruladığını, CodeAnt AI güvenlik ekibinin de bağımsız olarak raporladığını yazıyor. Aynı günlerde OpenAI’nin bir prototip boru hattıyla bir Linux çekirdeğinde yüzlerce yerel ayrıcalık yükseltme hatasını otomatik bulduğunu duyurması tesadüf değil. Benim okumam: kaynak kod denetimi, uzun süredir “göze çarpmayan” mantık hatalarını ölçekte bulabilen bir alana dönüşüyor. Bu, savunma tarafı için büyük bir kazanç; ama aynı araçlar saldırgan elinde de olacağından, yama penceremizin giderek daralacağını kabul etmemiz gerekiyor.
Sık Sorulan Sorular
Sadece güvendiğim VM’leri çalıştırıyorum, risk altında mıyım?
Doğrudan risk düşük ama sıfır değil. Açık, misafir üzerinde kod çalıştırabilen bir saldırgan gerektiriyor. Güvenilir misafirlerinizden biri başka bir yolla ele geçirilirse, bu açık onun host’un tamamına sıçramasına zemin hazırlar.
Canlı yama (live patch) reboot’tan kurtarır mı?
Bu düzeltme hipervizör ikilisini değiştiriyor. Platformunuz doğrulanmış bir live patch sunmuyorsa, güncellemenin tam olarak etkin olması için host/dom0 yeniden başlatması gerekiyor.
Xen 4.16 kullanıyorum, ne yapmalıyım?
4.6–4.16 dalları destek sonu olduğundan resmî yama yok. Desteklenen bir sürüme (en az 4.17) yükseltmek dışında güvenli bir seçenek görünmüyor.
CVE kayıtları neden boş görünüyor?
4 Kasım itibarıyla her iki CVE için veritabanı kayıtları henüz yayınlanmamıştı. Referans olarak şimdilik XSA-523 duyurusunu esas alın.
Değerlendirmem
Benim iş yüküme göre bu, “izleyip geçilecek” bir haber değil, bu hafta uygulanacak bir görev. Elimdeki host envanterinde Xen 4.6 ve sonrasını çalıştıran ne varsa bir bakım penceresine aldım; sırayla sürüm teyidi, yama, reboot ve — yama öncesi güvenilmeyen misafir çalıştıran host’larda — sır rotasyonu yapacağım. Azaltma olmaması ve kök neden analizinin zaten herkese açık olması, bu işi acil kategorisine taşıyor. Bir yandan da uyarının kredilerindeki “Claude ile keşfedildi” satırı, güvenlik mühendisliğinin yeni bir döneme girdiğinin sessiz ama net bir işareti. Yamayı uygularken bir yandan da şunu düşünmekte fayda var: Bir sonraki on yıllık hatayı bulan muhtemelen yine bir model olacak — ve bu sefer belki bizden önce başkası bulacak.
Bir yanıt yazın